
 Area cliente
Come configurare i permessi ACE su FiveM
I permessi ACE (Permissions ACE) su FiveM decidono chi può fare cosa sul tuo server FiveM. Danno i comandi da admin al tuo staff, riservano un menu alla polizia e proteggono i comandi delicati. Questa guida spiega il sistema, ti dà configurazioni pronte da copiare e ti mostra come testarle per proteggere il tuo server.
I permessi vanno nel file server.cfg, che modifichi da OuiPanel, il pannello di gioco di OuiHeberg. Si scrivono allo stesso modo sulle due edizioni di FiveM offerte da OuiPanel, Legacy ed Enhanced. Solo la parte su txAdmin vale unicamente per Legacy.
Cos'è esattamente il sistema ACE?
ACE (Access Control Entry) è il sistema di permessi integrato in FiveM. Con lui puoi:
controllare l'accesso ai comandi e alle funzioni dei tuoi script;
creare gruppi con livelli di diritti diversi;
far ereditare un gruppo da un altro, così un admin ha anche i diritti di un moderatore;
proteggere i comandi e le risorse delicate.
Tutto si configura nel file server.cfg del tuo server. Per una prova, puoi scrivere le stesse righe anche nella console.
I tre concetti da comprendere
Bastano tre nozioni per leggere qualsiasi riga di permessi.
Il principal è l'identità
Il principal indica un giocatore o un gruppo. Per un giocatore è uno dei suoi identificativi, preceduto da identifier.. Per un gruppo è il suo nome, preceduto da group..
identifier.steam:110000xxxxxx    # Identificativo Steam
identifier.license:xxxxxx        # Licenza Rockstar
identifier.discord:xxxxxx        # ID Discord
identifier.fivem:xxxxxx          # ID FiveM (account Cfx.re)
group.admin                      # Un gruppo
FiveM fornisce anche il principal builtin.everyone. Indica tutti, te compreso.
L'ACE è il permesso
Un ACE riguarda un oggetto, che consenti o neghi. Un comando si scrive command. seguito dal suo nome. Gli altri oggetti hanno il nome che gli dà lo script che li controlla.
command.kick          # Permesso di kick
command.ban           # Permesso di ban
police.armory         # Oggetto controllato da uno script
Un oggetto copre anche tutto ciò che inizia con il suo nome seguito da un punto. Così command copre tutti i comandi, e police copre sia police.menu sia police.armory. Maiuscole e minuscole non contano, perché FiveM scrive tutto in minuscolo.
Allow e deny
Consenti (allow) o neghi (deny) un oggetto a un principal. Quando un giocatore agisce, FiveM riunisce i suoi identificativi, i suoi gruppi e i gruppi da cui questi ereditano. Poi legge le regole poste sull'oggetto e sui suoi genitori.
Se trova anche un solo
deny, l'azione viene negata, qualunque cosa dicano gliallow.Altrimenti basta un solo
allowper consentirla.Senza alcuna regola, l'azione viene negata. Un giocatore non ha quindi alcun diritto finché non glielo dai.
Un
denyposto subuiltin.everyonevale per tutti, admin compresi. Nessunallowpuò annullarlo.
L'ereditarietà tra gruppi
È ciò che rende il sistema ACE davvero pratico. Un gruppo può ereditare i permessi di un altro gruppo. Prendiamo questa gerarchia.
superadmin → admin → moderatore → supporto
Un superadmin ha tutti i permessi di admin, che ha tutti quelli di moderatore, e così via. Non devi ricopiare gli stessi permessi ovunque. L'ereditarietà si scrive con add_principal, prima il gruppo figlio, poi il gruppo genitore.
# L'admin eredita dal moderatore, che eredita dal supporto
add_principal group.admin group.moderator
add_principal group.moderator group.support
L'ereditarietà vale anche per i divieti. Un deny posto su group.support si applica al moderatore, all'admin e al superadmin.
La riga
add_ace group.admin group.moderator allownon crea alcuna ereditarietà. Dà al gruppo admin un oggetto chiamato group.moderator, che non serve a nulla. L'ereditarietà passa sempre daadd_principal.
La sintassi di base
Bastano quattro comandi. Si scrivono in server.cfg, uno per riga.
# Dare o negare un permesso a un gruppo o a un giocatore
add_ace <principal> <permission> <allow/deny>

# Aggiungere un giocatore a un gruppo
add_principal <identifier> <group>

# Far ereditare un gruppo da un altro (figlio, poi genitore)
add_principal group.admin group.moderator

# Togliere un permesso o un'ereditarietà
remove_ace <principal> <permission> <allow/deny>
remove_principal <identifier> <group>
Se li scrivi nella console del server, questi comandi hanno effetto subito. Spariscono al riavvio successivo se non sono in server.cfg. Anche la documentazione ufficiale di FiveM li descrive.
Aprire server.cfg in OuiPanel
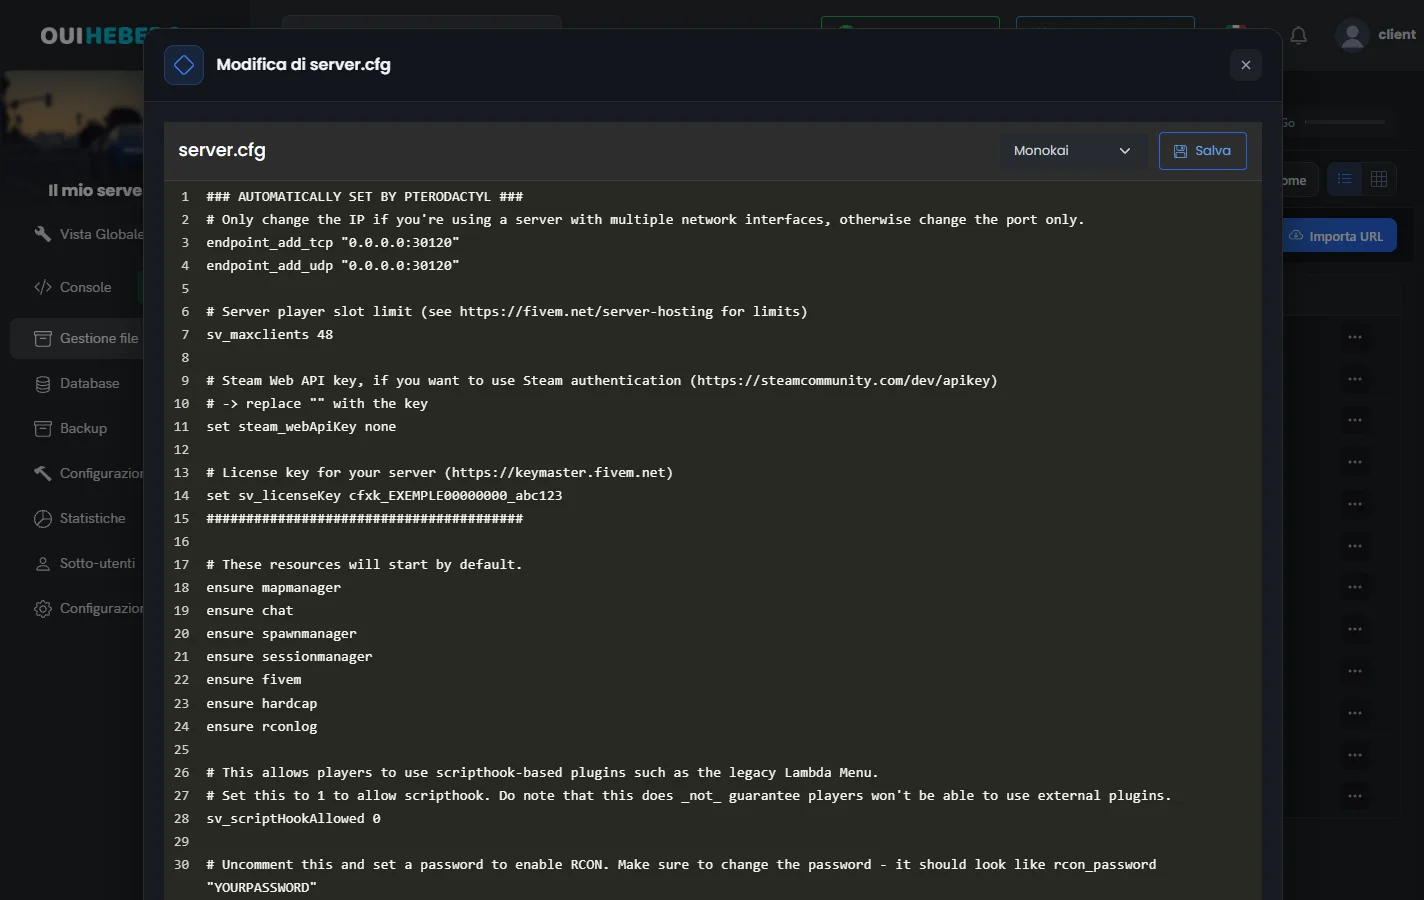
Il file server.cfg si trova nella cartella principale del tuo server. Lo modifichi nella Gestione file di OuiPanel.
Accedi a OuiPanel su dash.ouipanel.com e apri il tuo server.
Nella Console, ferma il server con il pulsante Ferma.
Nel menu laterale, clicca su Gestione file e poi su
server.cfg. Si apre la finestra «Modifica di server.cfg».Aggiungi le tue righe di permessi e clicca su Salva.
Riavvia il server dalla Console.
Lascia come sono le righe sotto ### AUTOMATICALLY SET BY PTERODACTYL ###, in cima al file. Le scrive il pannello. La guida server.cfg di FiveM: come configurarlo (nome, slot e risorse) spiega il resto del file.
Configurazione semplice per un solo admin
Stai iniziando e vuoi solo darti i diritti da admin? Ecco il minimo.
# Creare il gruppo admin con tutti i comandi
add_ace group.admin command allow
# Tranne quit, che spegne il server
add_ace group.admin command.quit deny

# Aggiungerti al gruppo admin (sostituisci con la tua licenza)
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Sono le righe dell'esempio ufficiale di FiveM. Hai accesso a tutti i comandi tranne quit. È semplice, ma poco preciso per uno staff. La parte seguente divide i diritti tra più gruppi.
Configurazione completa: struttura gerarchica
Ecco una configurazione più seria, con quattro livelli di diritti e un gruppo VIP. Ogni livello eredita dal livello sottostante e aggiunge i propri comandi.
####################################
# SUPERADMIN (proprietario del server)
####################################

# Tutti i comandi, più i diritti degli admin
add_ace group.superadmin command allow
add_principal group.superadmin group.admin
add_principal identifier.steam:110000xxxxxx group.superadmin

####################################
# ADMIN
####################################

# L'admin eredita i diritti del moderatore
add_principal group.admin group.moderator

# Permessi specifici admin
add_ace group.admin command.restart allow
add_ace group.admin command.stop allow
add_ace group.admin command.start allow
add_ace group.admin command.refresh allow
add_ace group.admin command.ensure allow
add_ace group.admin command.setjob allow
add_ace group.admin command.giveitem allow
add_ace group.admin command.givemoney allow
add_ace group.admin command.car allow
add_ace group.admin command.dv allow
add_ace group.admin command.tp allow
add_ace group.admin command.bring allow
add_ace group.admin command.unban allow

add_principal identifier.steam:110000yyyyyy group.admin

####################################
# MODERATORE
####################################

# Il moderatore eredita i diritti del supporto
add_principal group.moderator group.support

# Permessi di moderazione
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
add_ace group.moderator command.mute allow
add_ace group.moderator command.spectate allow
add_ace group.moderator command.goto allow
add_ace group.moderator command.announce allow

add_principal identifier.steam:110000zzzzzz group.moderator
add_principal identifier.discord:123456789 group.moderator

####################################
# SUPPORTO
####################################

add_ace group.support command.tp allow
add_ace group.support command.tpto allow
add_ace group.support command.bring allow
add_ace group.support command.revive allow

add_principal identifier.steam:110000aaaaaa group.support

####################################
# VIP (vantaggi senza diritti admin)
####################################

add_ace group.vip vip.priority allow
add_ace group.vip vip.customskin allow
add_ace group.vip vip.spawnvehicle allow

add_principal identifier.steam:110000bbbbbb group.vip
Comandi come setjob, car o revive vengono dalle tue risorse. Esistono solo se una risorsa li registra. Gli identificativi Steam dell'esempio presuppongono che i tuoi giocatori abbiano collegato un account Steam, come spiega la parte seguente.
Non aggiungere un
denysubuiltin.everyoneper proteggere restart, stop o exec. Quel divieto colpirebbe anche i tuoi admin. Un giocatore non ha comunque nessuno di questi comandi finché non glielo dai.
I diversi tipi di identificativi
Un giocatore si riconosce da più identificativi. Ognuno si scrive identifier., poi il tipo e il valore. La pagina GetPlayerIdentifiers della documentazione di FiveM elenca tutti i tipi.
Licenza Rockstar (consigliata)
La licenza viene dall'account Rockstar del giocatore, che FiveM richiede. È l'identificativo più sicuro per i tuoi admin.
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Steam ID
L'identificativo Steam resta molto usato. Esiste solo se il giocatore ha collegato un account Steam al suo account Cfx.re.
add_principal identifier.steam:110000xxxxxx group.admin
Per richiederlo a tutti i giocatori, aggiungi set sv_enforceSteamAuth true in server.cfg. Un giocatore senza account Steam collegato dovrà collegarne uno per entrare. Questa impostazione richiede un server con la build 38004 o successiva. Sostituisce steam_webApiKey, che non ha più effetto dal 4 novembre 2026.
Discord ID
add_principal identifier.discord:123456789012345678 group.admin
Per trovarlo, attiva la modalità sviluppatore nelle impostazioni avanzate di Discord. Poi fai clic destro sull'utente e copia il suo ID.
FiveM ID
add_principal identifier.fivem:xxxxxx group.admin
È il numero dell'account Cfx.re del giocatore. L'esempio ufficiale di FiveM lo usa per dichiarare il suo primo admin.
L'identificazione tramite IP (
identifier.ip:xxx) è sconsigliata, perché gli indirizzi IP cambiano spesso.
Trovare l'identificativo di un giocatore
Il comando status, digitato nella console del server, elenca i giocatori connessi con il loro identificativo principale, il loro numero e il loro nome. Viene dalla risorsa rconlog, che deve essere avviata.
Puoi trovare un identificativo Steam su SteamID.io. FiveM vuole la sua forma esadecimale, che inizia con 110000.
Permessi per i mestieri (server RP)
Su un server roleplay puoi creare permessi propri per ogni mestiere. I nomi di oggetti come police.armory sono liberi. Hanno effetto solo se uno script li controlla.
# Polizia
add_ace group.police police.menu allow
add_ace group.police police.armory allow
add_ace group.police police.handcuff allow
add_ace group.police police.vehicle allow

# EMS
add_ace group.ems ems.menu allow
add_ace group.ems ems.vehicle allow
add_ace group.ems command.revive allow
add_ace group.ems command.heal allow

# Meccanico
add_ace group.mechanic mechanic.menu allow
add_ace group.mechanic mechanic.repair allow
Un giocatore entra in un gruppo di mestiere con add_principal, proprio come un admin. Per dare in un colpo solo tutti gli oggetti che iniziano con police., basta una sola riga add_ace.
add_principal identifier.license:xxxxxxxxxxxxxx group.police
add_ace group.police police allow
Nei tuoi script lato server, controlli poi il permesso con IsPlayerAceAllowed.
if IsPlayerAceAllowed(source, 'police.armory') then
    -- Il giocatore può accedere all'armeria
end
Questa funzione esiste solo lato server. La sua scheda è nell'elenco delle native di FiveM.
Restringere l'accesso a una risorsa
FiveM non chiude un'intera risorsa a un giocatore. Controlla ciò che la risorsa offre, cioè i suoi comandi e gli oggetti che i suoi script controllano.
Un comando che il suo script registra come riservato richiede il permesso command. seguito dal suo nome. Nello script è il terzo argomento di RegisterCommand.
-- Script server: il comando menuadmin è riservato
RegisterCommand('menuadmin', function(source, args)
    -- apre il menu
end, true)
# Solo gli admin possono digitare /menuadmin
add_ace group.admin command.menuadmin allow
Con false al posto di true, tutti possono usare il comando. Per un menu senza comando, è lo script stesso a dover controllare un oggetto con IsPlayerAceAllowed, come per i mestieri.
Dare diritti a una risorsa
Il principal resource. seguito da un nome indica la risorsa stessa. Ti serve quando uno script deve eseguire comandi del server. ESX ne ha bisogno, per esempio.
add_ace resource.es_extended command.add_principal allow
Le righe
add_ace builtin.everyone resource.admin_menu denyeadd_ace group.admin resource.admin_menu allownon proteggono nulla. FiveM non controlla da solo un oggetto resource.admin_menu, e un deny su builtin.everyone vale anche per i tuoi admin.
I permessi in txAdmin
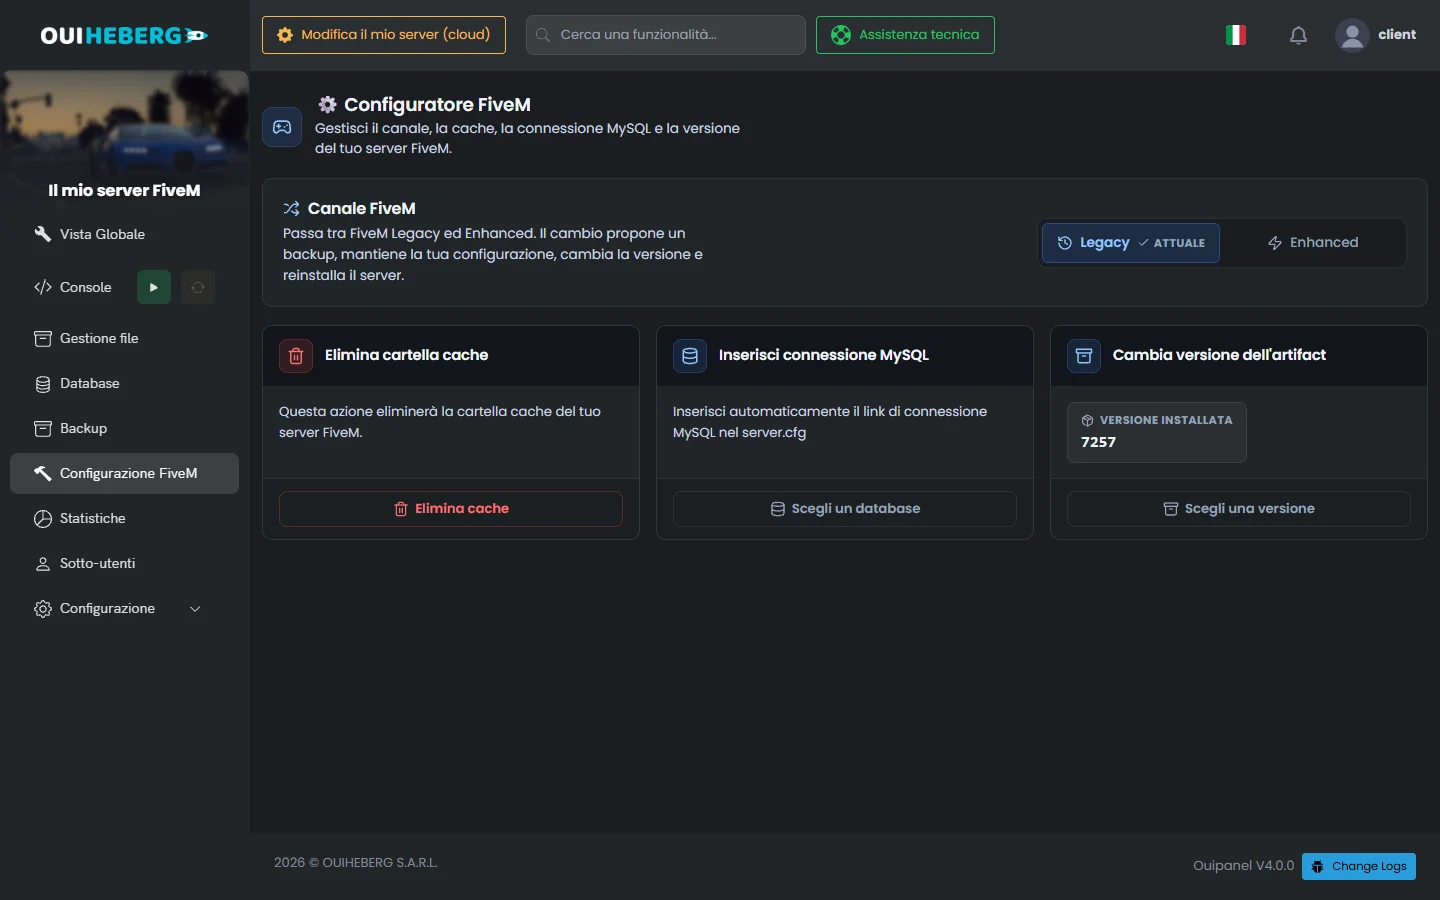
txAdmin, l'interfaccia web di amministrazione di FiveM, esiste solo sull'edizione Legacy in OuiPanel. Per verificarlo, clicca su Configurazione FiveM nel menu laterale. Nella scheda Canale FiveM, il badge Attuale deve essere su Legacy.
txAdmin non usa ACE. Ha i propri account admin e i propri permessi, salvati in txData/admins.json. Li imposti nella sua pagina Admin Manager. Righe come add_ace group.superadmin txadmin allow lì non cambiano nulla.
| Permesso txAdmin | Cosa consente |
|---|---|
all_permissions | Tutte le azioni |
manage.admins | Creare, modificare ed eliminare account admin |
console.view | Vedere la console |
console.write | Digitare comandi nella console |
control.server | Avviare, fermare e riavviare il server |
commands.resources | Avviare e fermare risorse |
server.cfg.editor | Leggere e modificare server.cfg |
players.kick | Espellere un giocatore |
players.ban | Bannare o sbannare un giocatore |
players.whitelist | Aggiungere un giocatore alla whitelist |
L'elenco completo è nella documentazione di txAdmin. Per attivare txAdmin e collegarti da OuiPanel, segui la guida Creare una whitelist FiveM con Discord e txAdmin.
Integrazione con ESX e QBCore
Con ESX
ESX Legacy mette ogni giocatore in un gruppo salvato nel suo database. Quando il giocatore si connette, ESX lo aggiunge da solo al gruppo ACE con lo stesso nome, usando la sua licenza. Per questo, server.cfg deve permettere a es_extended di eseguire questi comandi. Queste righe sono nel server.cfg fornito da ESX.
add_principal group.admin group.user
add_ace resource.es_extended command.add_ace allow
add_ace resource.es_extended command.add_principal allow
add_ace resource.es_extended command.remove_principal allow
add_ace resource.es_extended command.stop allow
Poi dai i tuoi comandi al gruppo admin, come al solito.
add_ace group.admin command.setjob allow
add_ace group.admin command.givemoney allow
add_principal identifier.steam:xxx group.admin
Non dimenticare di impostare il gruppo su admin anche nella tabella users del tuo database ESX. ESX legge questo gruppo per i propri controlli.
Con QBCore
QBCore dichiara i suoi livelli di diritti in qb-core/config.lua. Di default sono god, admin e mod. Ogni livello corrisponde a un principal qbcore. seguito dal suo nome.
QBCore.Config.Server.Permissions = { 'god', 'admin', 'mod' }
Il server.cfg fornito da QBCore collega questi livelli tra loro. Ti resta solo da aggiungerti al livello god.
# Righe del server.cfg fornito da QBCore
add_ace resource.qb-core command allow
add_ace qbcore.god command allow
add_principal qbcore.god group.admin
add_principal qbcore.god qbcore.admin
add_principal qbcore.admin qbcore.mod

# Darti il livello god (sostituisci con la tua licenza)
add_principal identifier.license:xxxxxxxxxxxxxx qbcore.god
Un god ha tutti i comandi ed eredita i livelli admin e mod. I comandi di QBCore riservati a un livello controllano questi principal.
Comandi utili per testare
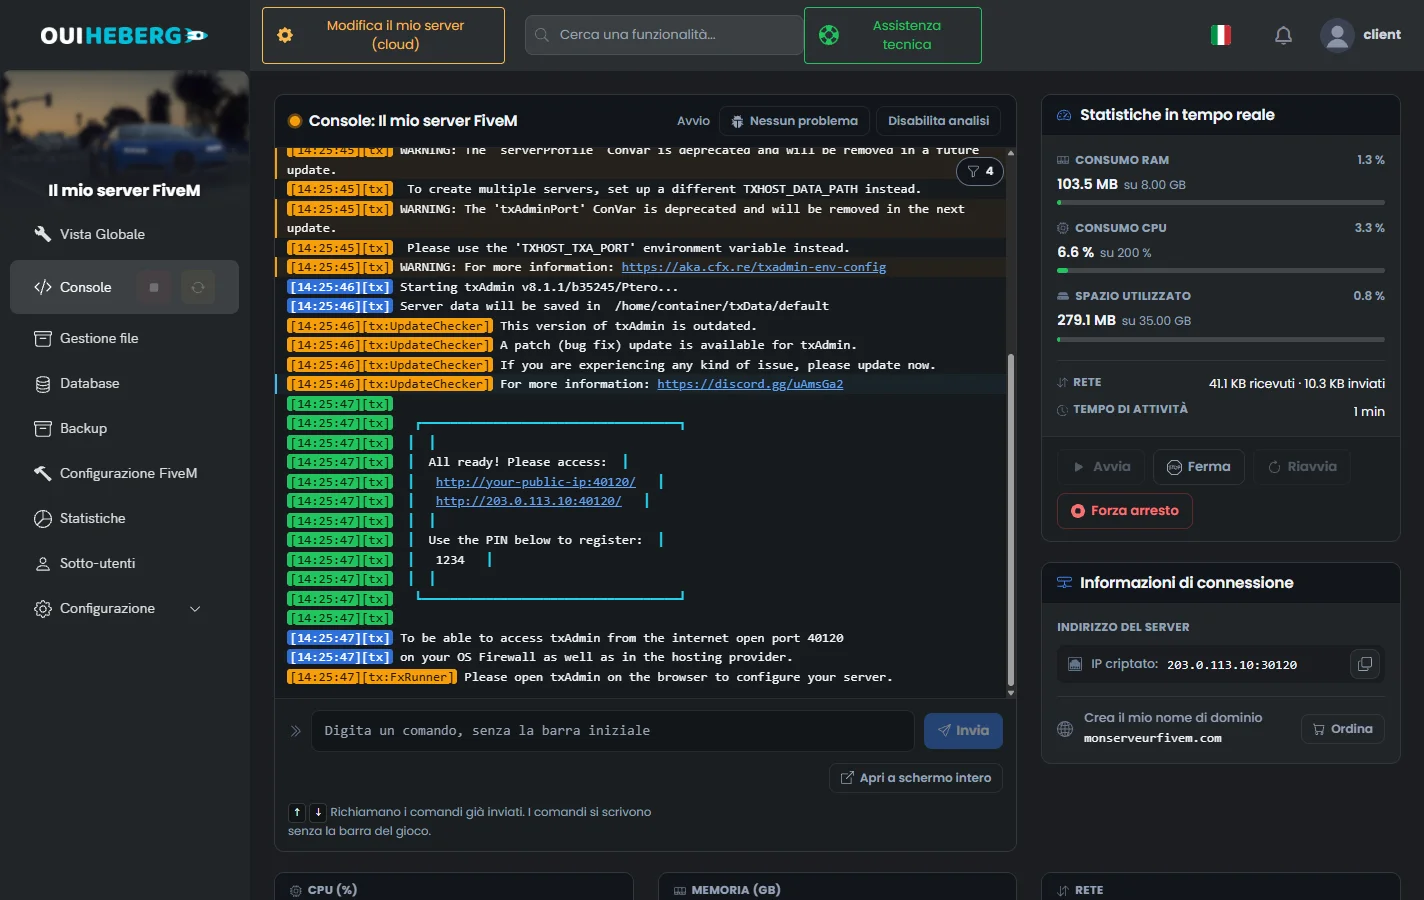
Questi comandi si digitano nella console del server. In OuiPanel, apri la Console, scrivi il comando nel campo «Digita un comando, senza la barra iniziale» e clicca su Invia. Nella console F8 del gioco non vedono i permessi del server.
Verificare se un giocatore ha un permesso
test_ace identifier.steam:110000xxxxxx command.kick
La console risponde true o false, nella forma identifier.steam:110000xxxxxx -> command.kick = true. Il primo argomento è un principal completo, con identifier. davanti. Il giocatore non deve per forza essere connesso. Puoi anche testare un gruppo, con test_ace group.admin command.kick.
Elencare tutti i permessi attivi
list_aces
list_principals
list_aces mostra ogni regola, come group.admin -> command = ALLOW. list_principals mostra le ereditarietà e i membri dei gruppi, come group.admin <- group.moderator.
Seguire ogni controllo
set se_debug true
La console scrive allora il risultato di ogni controllo dei diritti. Digita set se_debug false quando hai trovato il problema, perché la console si riempie in fretta.
Risoluzione dei problemi comuni
I permessi non si applicano
Riavvia completamente il server.
refreshrilegge solo l'elenco delle risorse, nonserver.cfg.Controlla ogni identificativo. Serve il prefisso
identifier.e il tipo giusto (license:,steam:,discord:). Maiuscole e minuscole, invece, non contano.Usa
statusper vedere gli identificativi dei giocatori connessi, poi testa la riga contest_ace.Uno script può leggere i diritti una sola volta, quando il giocatore si connette. Nel dubbio, fallo riconnettere.
L'ordine delle righe non conta
Puoi scrivere add_principal prima o dopo add_ace. FiveM controlla i diritti nel momento in cui il giocatore agisce, quando ha già letto tutto il file. Questi due blocchi danno lo stesso risultato.
# Giocatore dichiarato prima del gruppo
add_principal identifier.steam:xxx group.admin
add_ace group.admin command allow

# Gruppo dichiarato prima del giocatore
add_ace group.admin command allow
add_principal identifier.steam:xxx group.admin
Un admin viene rifiutato nonostante il suo gruppo
Cerca con list_aces un deny che lo riguarda. Un divieto su builtin.everyone, o su un gruppo da cui eredita, vince su tutti i suoi allow. Righe come queste bloccano tutti, admin compresi. Toglile.
add_ace builtin.everyone command.restart deny
add_ace builtin.everyone command.stop deny
add_ace builtin.everyone command.exec deny
Conflitto con ESX/QBCore
Se un comando viene rifiutato nonostante i permessi ACE giusti, lo script può avere controlli propri. Guarda la configurazione di quello script.
Buone pratiche di sicurezza
Principio del minimo privilegio
Dai solo i permessi strettamente necessari.
# Troppo ampio
add_ace group.moderator command allow

# Preciso
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
Proteggere i comandi critici
Riserva restart, stop ed exec al gruppo più alto. Evita di dare command per intero a un gruppo da cui altri ereditano. Se lo fai comunque, togligli i comandi pericolosi con un deny posto su quel gruppo. Quel divieto colpirà anche i gruppi che ereditano da lui.
# Consentire solo ai superadmin
add_ace group.superadmin command.restart allow
add_ace group.superadmin command.stop allow
Documenta la tua configurazione
Commenta il tuo server.cfg per orientarti.
# ===== GRUPPO ADMIN =====
# Può gestire giocatori e risorse
# NON può fermare/riavviare il server
add_ace group.admin command.kick allow
# ...
Hai bisogno di aiuto?
Apri un ticket da Ticket › Aprire un ticket, oppure dal riquadro Contatta il supporto in fondo alla scheda del tuo server nell'area clienti. Puoi anche fare la tua domanda sul Discord di OuiHeberg.
Scopri le nostre offerte di hosting GTA V / FiveM a partire da 2,99 €/mese, con il server pronto in 60 secondi.
Vedi le offerte →