
 Kundenbereich
Permissions ACE auf FiveM: Der vollständige Leitfaden zur Sicherung Ihres Servers
Die ACE-Berechtigungen (Permissions ACE) auf FiveM legen fest, wer auf Ihrem FiveM-Server was tun darf. Sie geben Ihrem Team die Admin-Befehle, reservieren ein Menü für die Polizei und schützen heikle Befehle. Diese Anleitung erklärt das System, liefert Konfigurationen zum Kopieren und zeigt, wie Sie diese testen, um Ihren Server abzusichern.
Die Berechtigungen stehen in der Datei server.cfg, die Sie in OuiPanel bearbeiten, dem Spielpanel von OuiHeberg. Sie werden auf beiden FiveM-Editionen von OuiPanel gleich geschrieben, Legacy und Enhanced. Nur der Teil zu txAdmin gilt allein für Legacy.
Was genau ist das ACE-System?
ACE (Access Control Entry) ist das in FiveM eingebaute Berechtigungssystem. Damit können Sie:
den Zugriff auf Befehle und auf Funktionen Ihrer Skripte steuern;
Gruppen mit unterschiedlichen Rechtestufen anlegen;
eine Gruppe von einer anderen erben lassen, damit ein Admin auch die Rechte eines Moderators hat;
heikle Befehle und Ressourcen schützen.
Alles wird in der Datei server.cfg Ihres Servers eingestellt. Für einen Test lassen sich dieselben Zeilen auch in die Konsole eingeben.
Die drei Konzepte, die man verstehen muss
Drei Begriffe genügen, um jede Berechtigungszeile zu lesen.
Der Principal ist die Identität
Der Principal bezeichnet einen Spieler oder eine Gruppe. Bei einem Spieler ist es eine seiner Kennungen mit dem Präfix identifier.. Bei einer Gruppe ist es ihr Name mit dem Präfix group..
identifier.steam:110000xxxxxx    # Steam-Kennung
identifier.license:xxxxxx        # Rockstar-Lizenz
identifier.discord:xxxxxx        # Discord-ID
identifier.fivem:xxxxxx          # FiveM-ID (Cfx.re-Konto)
group.admin                      # Eine Gruppe
FiveM stellt außerdem den Principal builtin.everyone bereit. Er steht für alle, Sie eingeschlossen.
Die ACE ist die Berechtigung
Eine ACE betrifft ein Objekt, das Sie erlauben oder verweigern. Ein Befehl wird als command. mit seinem Namen geschrieben. Andere Objekte heißen so, wie das prüfende Skript sie nennt.
command.kick          # Berechtigung für Kick
command.ban           # Berechtigung für Ban
police.armory         # Von einem Skript geprüftes Objekt
Ein Objekt deckt auch alles ab, was mit seinem Namen und einem Punkt beginnt. So deckt command alle Befehle ab, und police deckt police.menu wie police.armory ab. Groß- und Kleinschreibung spielen keine Rolle, denn FiveM wandelt alles in Kleinbuchstaben um.
Allow und deny
Sie erlauben (allow) oder verweigern (deny) einem Principal ein Objekt. Wenn ein Spieler handelt, sammelt FiveM seine Kennungen, seine Gruppen und die Gruppen, von denen diese erben. Dann liest es die Regeln für das Objekt und für seine übergeordneten Objekte.
Findet es ein einziges
deny, wird die Aktion verweigert, egal welcheallow-Regeln es gibt.Andernfalls genügt ein einziges
allow, um sie zu erlauben.Ohne jede Regel wird die Aktion verweigert. Ein Spieler hat also keine Rechte, solange Sie ihm keine geben.
Ein
denyaufbuiltin.everyonegilt für alle, auch für Ihre Admins. Keinallowkann es aufheben.
Die Vererbung zwischen Gruppen
Das macht das ACE-System erst richtig praktisch. Eine Gruppe kann die Berechtigungen einer anderen Gruppe erben. Nehmen wir diese Hierarchie.
superadmin → admin → moderator → support
Ein Superadmin hat alle Admin-Berechtigungen, ein Admin alle Moderator-Berechtigungen und so weiter. Sie müssen dieselben Berechtigungen nicht überall wiederholen. Die Vererbung schreiben Sie mit add_principal, zuerst die Kindgruppe, dann die Elterngruppe.
# Der Admin erbt vom Moderator, der vom Support erbt
add_principal group.admin group.moderator
add_principal group.moderator group.support
Die Vererbung gilt auch für Verweigerungen. Ein deny auf group.support gilt für den Moderator, den Admin und den Superadmin.
Die Zeile
add_ace group.admin group.moderator allowerzeugt keine Vererbung. Sie gibt der Admin-Gruppe ein Objekt namens group.moderator, das nichts bewirkt. Vererbung läuft immer überadd_principal.
Die grundlegende Syntax
Vier Befehle genügen. Sie stehen in der server.cfg, einer pro Zeile.
# Einer Gruppe oder einem Spieler eine Berechtigung geben oder verweigern
add_ace <principal> <permission> <allow/deny>

# Einen Spieler einer Gruppe hinzufügen
add_principal <identifier> <group>

# Eine Gruppe von einer anderen erben lassen (Kind, dann Eltern)
add_principal group.admin group.moderator

# Eine Berechtigung oder eine Vererbung entfernen
remove_ace <principal> <permission> <allow/deny>
remove_principal <identifier> <group>
In die Serverkonsole eingegeben, wirken diese Befehle sofort. Nach dem nächsten Neustart sind sie verschwunden, wenn sie nicht in der server.cfg stehen. Die offizielle Dokumentation von FiveM beschreibt sie ebenfalls.
server.cfg in OuiPanel öffnen
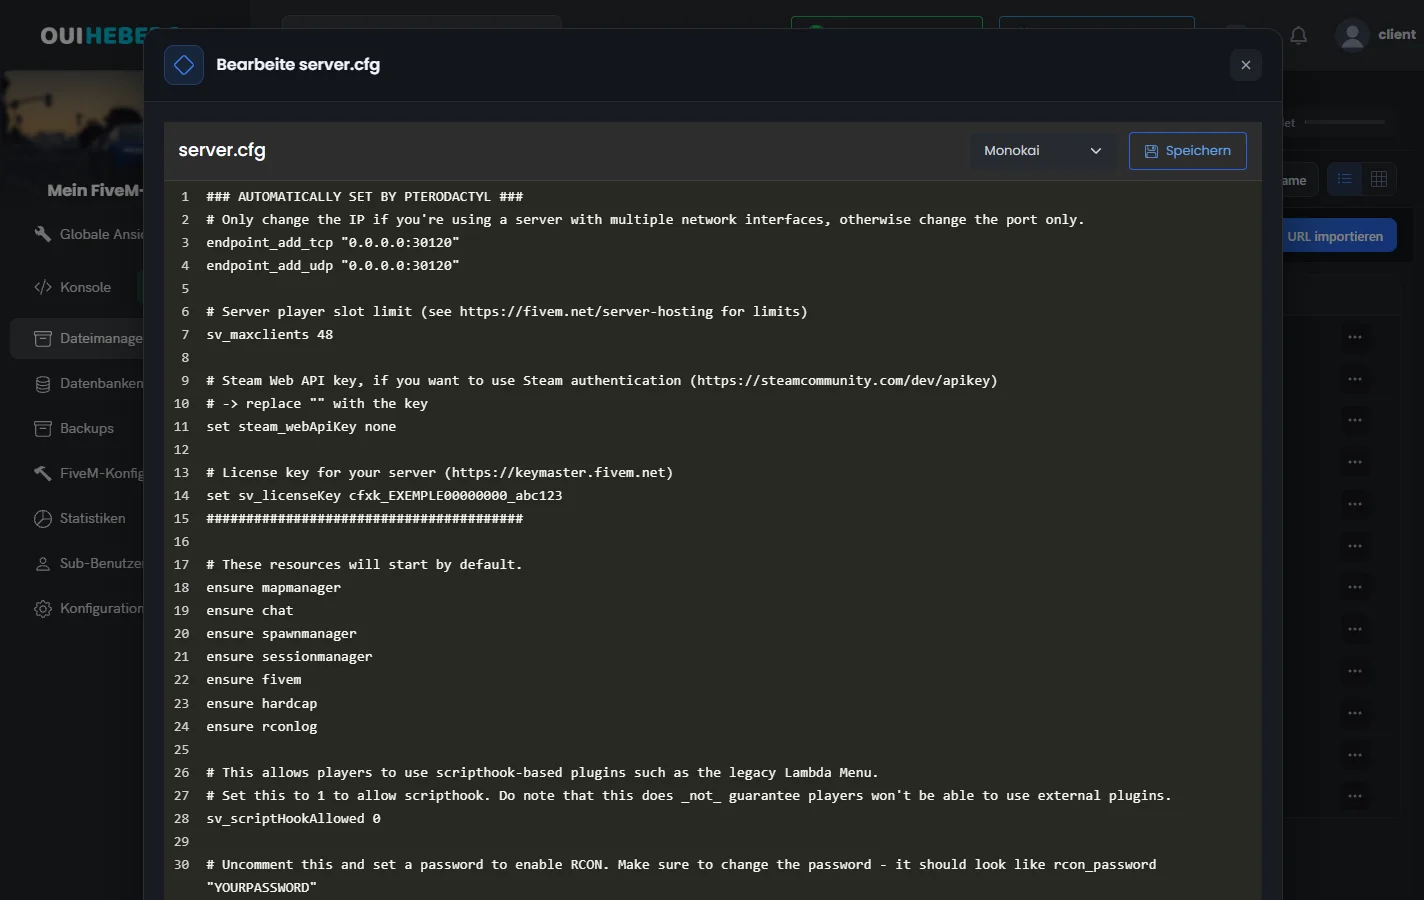
Die Datei server.cfg liegt im Hauptverzeichnis Ihres Servers. Sie bearbeiten sie im Dateimanager von OuiPanel.
Melden Sie sich bei OuiPanel unter dash.ouipanel.com an und öffnen Sie Ihren Server.
Stoppen Sie den Server in der Konsole mit der Schaltfläche Stoppen.
Klicken Sie im Seitenmenü auf Dateimanager und dann auf
server.cfg. Das Fenster „Bearbeite server.cfg“ öffnet sich.Fügen Sie Ihre Berechtigungszeilen ein und klicken Sie auf Speichern.
Starten Sie den Server über die Konsole neu.
Lassen Sie die Zeilen unter ### AUTOMATICALLY SET BY PTERODACTYL ### am Anfang der Datei unverändert. Das Panel schreibt sie. Die Anleitung Wie man die server.cfg auf seinem FiveM-Server konfiguriert erklärt den Rest der Datei.
Einfache Konfiguration für einen einzigen Admin
Sie fangen gerade an und wollen nur sich selbst Admin-Rechte geben? Das ist das Minimum.
# Die Admin-Gruppe mit allen Befehlen anlegen
add_ace group.admin command allow
# Außer quit, das den Server beendet
add_ace group.admin command.quit deny

# Sich selbst zur Admin-Gruppe hinzufügen (durch Ihre Lizenz ersetzen)
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Das sind die Zeilen aus dem offiziellen Beispiel von FiveM. Sie haben alle Befehle außer quit. Das ist einfach, für ein Team aber zu grob. Der nächste Teil verteilt die Rechte auf mehrere Gruppen.
Vollständige Konfiguration: hierarchische Struktur
Hier eine ernsthaftere Konfiguration mit vier Rechtestufen und einer VIP-Gruppe. Jede Stufe erbt von der Stufe darunter und fügt eigene Befehle hinzu.
####################################
# SUPERADMIN (Serverbesitzer)
####################################

# Alle Befehle, dazu die Rechte der Admins
add_ace group.superadmin command allow
add_principal group.superadmin group.admin
add_principal identifier.steam:110000xxxxxx group.superadmin

####################################
# ADMIN
####################################

# Der Admin erbt die Moderator-Rechte
add_principal group.admin group.moderator

# Admin-spezifische Berechtigungen
add_ace group.admin command.restart allow
add_ace group.admin command.stop allow
add_ace group.admin command.start allow
add_ace group.admin command.refresh allow
add_ace group.admin command.ensure allow
add_ace group.admin command.setjob allow
add_ace group.admin command.giveitem allow
add_ace group.admin command.givemoney allow
add_ace group.admin command.car allow
add_ace group.admin command.dv allow
add_ace group.admin command.tp allow
add_ace group.admin command.bring allow
add_ace group.admin command.unban allow

add_principal identifier.steam:110000yyyyyy group.admin

####################################
# MODERATOR
####################################

# Der Moderator erbt die Support-Rechte
add_principal group.moderator group.support

# Moderationsberechtigungen
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
add_ace group.moderator command.mute allow
add_ace group.moderator command.spectate allow
add_ace group.moderator command.goto allow
add_ace group.moderator command.announce allow

add_principal identifier.steam:110000zzzzzz group.moderator
add_principal identifier.discord:123456789 group.moderator

####################################
# SUPPORT
####################################

add_ace group.support command.tp allow
add_ace group.support command.tpto allow
add_ace group.support command.bring allow
add_ace group.support command.revive allow

add_principal identifier.steam:110000aaaaaa group.support

####################################
# VIP (Vorteile ohne Admin-Rechte)
####################################

add_ace group.vip vip.priority allow
add_ace group.vip vip.customskin allow
add_ace group.vip vip.spawnvehicle allow

add_principal identifier.steam:110000bbbbbb group.vip
Befehle wie setjob, car oder revive stammen aus Ihren Ressourcen. Es gibt sie nur, wenn eine Ressource sie registriert. Die Steam-Kennungen im Beispiel setzen voraus, dass Ihre Spieler ein Steam-Konto verknüpft haben, wie der nächste Teil erklärt.
Setzen Sie kein
denyaufbuiltin.everyone, um restart, stop oder exec zu schützen. Diese Verweigerung träfe auch Ihre Admins. Ein Spieler hat ohnehin keinen dieser Befehle, solange Sie ihn ihm nicht geben.
Die verschiedenen Arten von Identifikatoren
Ein Spieler wird an mehreren Kennungen erkannt. Jede wird als identifier. geschrieben, gefolgt von Typ und Wert. Die Seite GetPlayerIdentifiers der FiveM-Dokumentation listet alle Typen auf.
Rockstar-Lizenz (empfohlen)
Die Lizenz stammt aus dem Rockstar-Konto des Spielers, das FiveM voraussetzt. Sie ist die sicherste Kennung für Ihre Admins.
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Steam-ID
Die Steam-Kennung ist weiterhin verbreitet. Sie existiert nur, wenn der Spieler ein Steam-Konto mit seinem Cfx.re-Konto verknüpft hat.
add_principal identifier.steam:110000xxxxxx group.admin
Um sie von allen Spielern zu verlangen, fügen Sie set sv_enforceSteamAuth true in die server.cfg ein. Ein Spieler ohne verknüpftes Steam-Konto muss dann eines verknüpfen, um beizutreten. Diese Einstellung braucht einen Server ab Build 38004. Sie ersetzt steam_webApiKey, das seit dem 4. November 2026 keine Wirkung mehr hat.
Discord-ID
add_principal identifier.discord:123456789012345678 group.admin
Um sie zu finden, aktivieren Sie den Entwicklermodus in den erweiterten Einstellungen von Discord. Klicken Sie dann mit der rechten Maustaste auf den Benutzer und kopieren Sie seine ID.
FiveM-ID
add_principal identifier.fivem:xxxxxx group.admin
Das ist die Nummer des Cfx.re-Kontos des Spielers. Das offizielle Beispiel von FiveM nutzt sie, um seinen ersten Admin festzulegen.
Die Erkennung über die IP (
identifier.ip:xxx) ist nicht zu empfehlen, da sich IP-Adressen regelmäßig ändern.
Die Kennung eines Spielers finden
Der Befehl status in der Serverkonsole listet die verbundenen Spieler mit ihrer Hauptkennung, ihrer Nummer und ihrem Namen auf. Er stammt aus der Ressource rconlog, die gestartet sein muss.
Eine Steam-Kennung finden Sie auf SteamID.io. FiveM erwartet ihre hexadezimale Form, die mit 110000 beginnt.
Berechtigungen für Berufe (RP-Server)
Auf einem Roleplay-Server können Sie eigene Berechtigungen für jeden Beruf anlegen. Objektnamen wie police.armory sind frei wählbar. Sie wirken nur, wenn ein Skript sie prüft.
# Polizei
add_ace group.police police.menu allow
add_ace group.police police.armory allow
add_ace group.police police.handcuff allow
add_ace group.police police.vehicle allow

# EMS
add_ace group.ems ems.menu allow
add_ace group.ems ems.vehicle allow
add_ace group.ems command.revive allow
add_ace group.ems command.heal allow

# Mechaniker
add_ace group.mechanic mechanic.menu allow
add_ace group.mechanic mechanic.repair allow
Ein Spieler kommt mit add_principal in eine Berufsgruppe, genau wie ein Admin. Um alle Objekte, die mit police. beginnen, auf einmal zu vergeben, genügt eine einzige add_ace-Zeile.
add_principal identifier.license:xxxxxxxxxxxxxx group.police
add_ace group.police police allow
In Ihren Serverskripten prüfen Sie die Berechtigung dann mit IsPlayerAceAllowed.
if IsPlayerAceAllowed(source, 'police.armory') then
    -- Der Spieler darf in die Waffenkammer
end
Diese Funktion gibt es nur auf der Serverseite. Ihre Beschreibung steht in der Liste der FiveM-Natives.
Zugriff auf eine Ressource einschränken
FiveM sperrt keine ganze Ressource für einen Spieler. Es kontrolliert, was die Ressource anbietet, also ihre Befehle und die Objekte, die ihre Skripte prüfen.
Ein Befehl, den sein Skript als eingeschränkt registriert, verlangt die Berechtigung command. mit seinem Namen. Im Skript ist das das dritte Argument von RegisterCommand.
-- Serverskript: der Befehl menuadmin ist eingeschränkt
RegisterCommand('menuadmin', function(source, args)
    -- öffnet das Menü
end, true)
# Nur Admins dürfen /menuadmin eingeben
add_ace group.admin command.menuadmin allow
Mit false statt true darf jeder den Befehl nutzen. Bei einem Menü ohne Befehl muss das Skript selbst ein Objekt mit IsPlayerAceAllowed prüfen, wie bei den Berufen.
Einer Ressource Rechte geben
Der Principal resource. mit einem Namen bezeichnet die Ressource selbst. Sie brauchen ihn, wenn ein Skript Serverbefehle ausführen muss. ESX braucht ihn zum Beispiel.
add_ace resource.es_extended command.add_principal allow
Die Zeilen
add_ace builtin.everyone resource.admin_menu denyundadd_ace group.admin resource.admin_menu allowschützen nichts. FiveM prüft ein Objekt resource.admin_menu nicht von selbst, und ein deny auf builtin.everyone gilt auch für Ihre Admins.
Berechtigungen in txAdmin
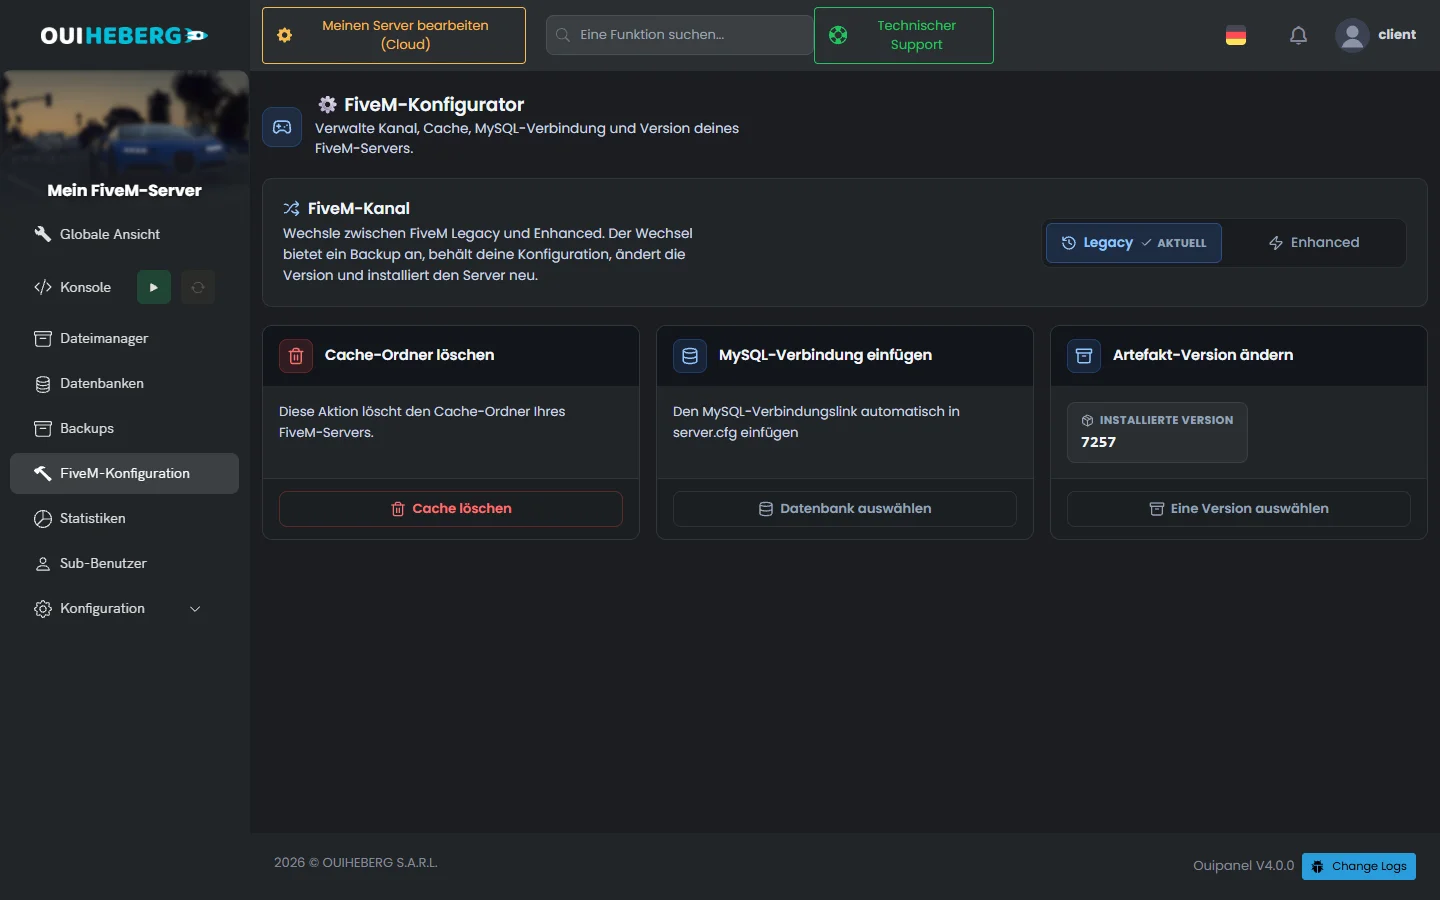
txAdmin, die Weboberfläche zur Verwaltung von FiveM, gibt es in OuiPanel nur auf der Edition Legacy. Zur Prüfung klicken Sie im Seitenmenü auf FiveM-Konfiguration. In der Karte FiveM-Kanal muss das Abzeichen Aktuell bei Legacy stehen.
txAdmin nutzt kein ACE. Es hat eigene Admin-Konten und eigene Berechtigungen, gespeichert in txData/admins.json. Sie stellen sie auf seiner Seite Admin Manager ein. Zeilen wie add_ace group.superadmin txadmin allow ändern dort nichts.
| txAdmin-Berechtigung | Was sie erlaubt |
|---|---|
all_permissions | Alle Aktionen |
manage.admins | Admin-Konten anlegen, bearbeiten und löschen |
console.view | Die Konsole ansehen |
console.write | Befehle in die Konsole eingeben |
control.server | Den Server starten, stoppen und neu starten |
commands.resources | Ressourcen starten und stoppen |
server.cfg.editor | Die server.cfg lesen und bearbeiten |
players.kick | Einen Spieler kicken |
players.ban | Einen Spieler bannen oder entbannen |
players.whitelist | Einen Spieler auf die Whitelist setzen |
Die vollständige Liste steht in der Dokumentation von txAdmin. Wie Sie txAdmin aktivieren und sich von OuiPanel aus anmelden, zeigt die Anleitung FiveM-Whitelist mit Discord und txAdmin einrichten.
Integration mit ESX und QBCore
Mit ESX
ESX Legacy ordnet jeden Spieler einer Gruppe zu, die in seiner Datenbank gespeichert ist. Beim Verbinden fügt ESX den Spieler selbst mit seiner Lizenz der gleichnamigen ACE-Gruppe hinzu. Dafür muss die server.cfg es_extended erlauben, diese Befehle auszuführen. Diese Zeilen stehen in der server.cfg, die ESX mitliefert.
add_principal group.admin group.user
add_ace resource.es_extended command.add_ace allow
add_ace resource.es_extended command.add_principal allow
add_ace resource.es_extended command.remove_principal allow
add_ace resource.es_extended command.stop allow
Danach geben Sie der Admin-Gruppe wie gewohnt Ihre Befehle.
add_ace group.admin command.setjob allow
add_ace group.admin command.givemoney allow
add_principal identifier.steam:xxx group.admin
Vergessen Sie nicht, die Gruppe auch in der Tabelle users Ihrer ESX-Datenbank auf admin zu setzen. ESX liest diese Gruppe für seine eigenen Prüfungen.
Mit QBCore
QBCore legt seine Rechtestufen in qb-core/config.lua fest. Standardmäßig sind das god, admin und mod. Jede Stufe entspricht einem Principal qbcore. mit ihrem Namen.
QBCore.Config.Server.Permissions = { 'god', 'admin', 'mod' }
Die server.cfg, die QBCore mitliefert, verbindet diese Stufen miteinander. Sie müssen sich nur noch selbst der Stufe god hinzufügen.
# Zeilen aus der server.cfg von QBCore
add_ace resource.qb-core command allow
add_ace qbcore.god command allow
add_principal qbcore.god group.admin
add_principal qbcore.god qbcore.admin
add_principal qbcore.admin qbcore.mod

# Sich selbst die Stufe god geben (durch Ihre Lizenz ersetzen)
add_principal identifier.license:xxxxxxxxxxxxxx qbcore.god
Ein god hat alle Befehle und erbt die Stufen admin und mod. Die QBCore-Befehle, die einer Stufe vorbehalten sind, prüfen diese Principals.
Nützliche Befehle zum Testen
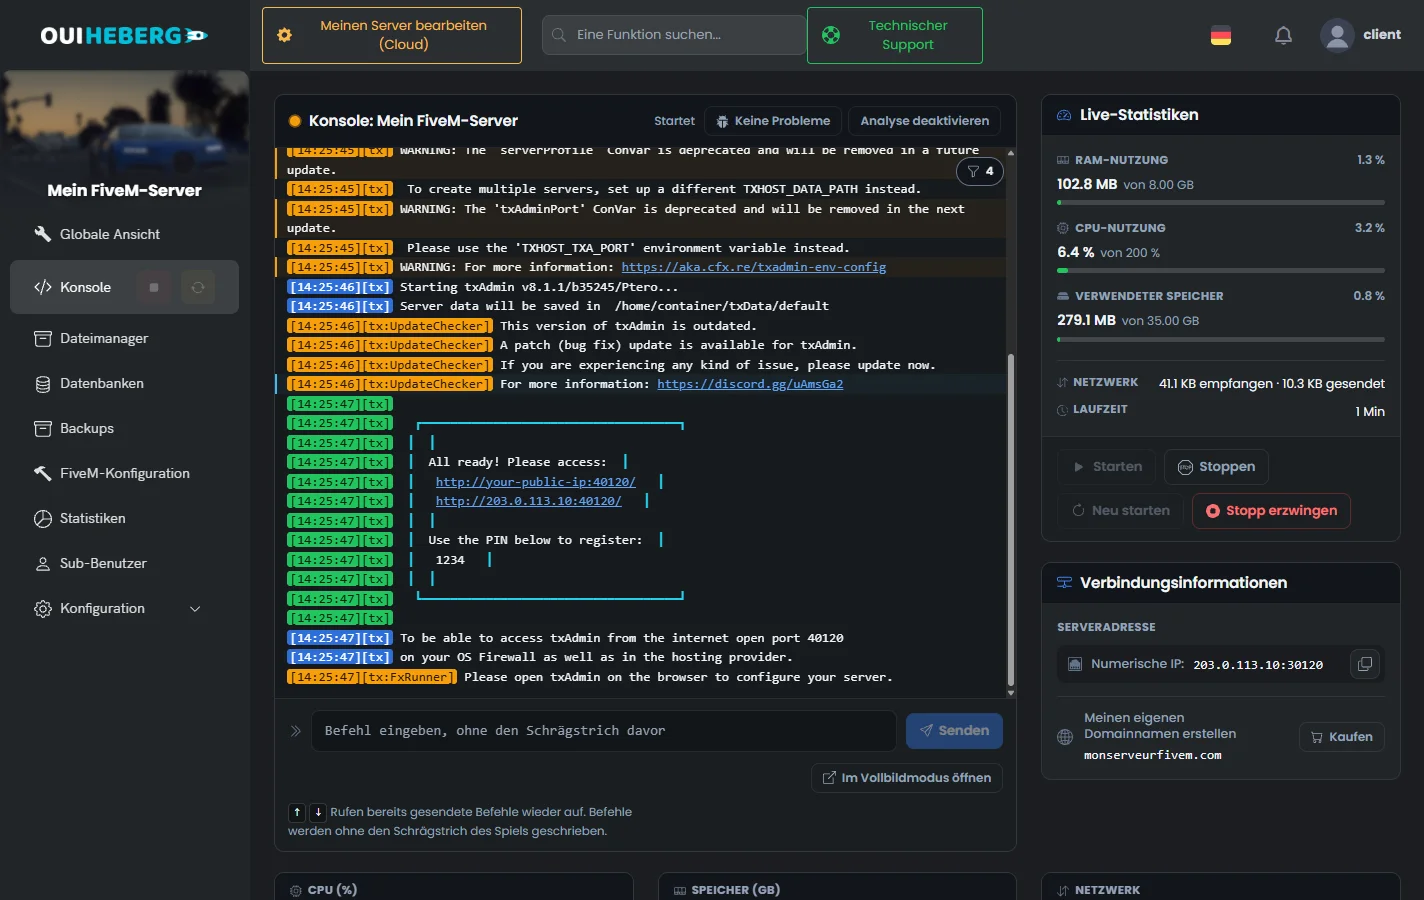
Diese Befehle geben Sie in die Serverkonsole ein. Öffnen Sie in OuiPanel die Konsole, schreiben Sie den Befehl in das Feld „Befehl eingeben, ohne den Schrägstrich davor“ und klicken Sie auf Senden. In der F8-Konsole des Spiels sehen sie die Berechtigungen des Servers nicht.
Prüfen, ob ein Spieler eine Berechtigung hat
test_ace identifier.steam:110000xxxxxx command.kick
Die Konsole antwortet mit true oder false, in der Form identifier.steam:110000xxxxxx -> command.kick = true. Das erste Argument ist ein vollständiger Principal mit identifier. davor. Der Spieler muss nicht verbunden sein. Sie können auch eine Gruppe testen, mit test_ace group.admin command.kick.
Alle aktiven Berechtigungen auflisten
list_aces
list_principals
list_aces zeigt jede Regel an, etwa group.admin -> command = ALLOW. list_principals zeigt die Vererbungen und die Mitglieder der Gruppen an, etwa group.admin <- group.moderator.
Jede Prüfung mitverfolgen
set se_debug true
Die Konsole schreibt dann das Ergebnis jeder Rechteprüfung. Geben Sie set se_debug false ein, sobald Sie das Problem gefunden haben, denn die Konsole füllt sich schnell.
Häufige Probleme lösen
Die Berechtigungen werden nicht angewendet
Starten Sie den Server vollständig neu.
refreshliest nur die Liste der Ressourcen neu ein, nicht dieserver.cfg.Prüfen Sie jede Kennung. Sie braucht das Präfix
identifier.und den richtigen Typ (license:,steam:,discord:). Groß- und Kleinschreibung spielen dagegen keine Rolle.Zeigen Sie mit
statusdie Kennungen der verbundenen Spieler an und testen Sie die Zeile dann mittest_ace.Ein Skript liest die Rechte manchmal nur einmal, beim Verbinden des Spielers. Lassen Sie den Spieler im Zweifel neu verbinden.
Die Reihenfolge der Zeilen spielt keine Rolle
Sie können add_principal vor oder nach add_ace schreiben. FiveM prüft die Rechte in dem Moment, in dem der Spieler handelt, wenn die ganze Datei schon gelesen ist. Diese beiden Blöcke ergeben dasselbe.
# Spieler vor der Gruppe angegeben
add_principal identifier.steam:xxx group.admin
add_ace group.admin command allow

# Gruppe vor dem Spieler angegeben
add_ace group.admin command allow
add_principal identifier.steam:xxx group.admin
Ein Admin wird trotz seiner Gruppe abgewiesen
Suchen Sie mit list_aces nach einem deny, das ihn betrifft. Eine Verweigerung auf builtin.everyone oder auf einer Gruppe, von der er erbt, schlägt alle seine allow-Regeln. Zeilen wie diese sperren alle, auch die Admins. Entfernen Sie sie.
add_ace builtin.everyone command.restart deny
add_ace builtin.everyone command.stop deny
add_ace builtin.everyone command.exec deny
Konflikt mit ESX/QBCore
Wird ein Befehl trotz korrekter ACE-Berechtigungen verweigert, hat das Skript vielleicht eigene Prüfungen. Sehen Sie sich die Konfiguration dieses Skripts an.
Best Practices für Sicherheit
Prinzip der minimalen Berechtigung
Vergeben Sie nur die Berechtigungen, die wirklich nötig sind.
# Zu weit gefasst
add_ace group.moderator command allow

# Genau
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
Kritische Befehle schützen
Behalten Sie restart, stop und exec der obersten Gruppe vor. Geben Sie command nicht als Ganzes an eine Gruppe, von der andere erben. Wenn Sie es doch tun, nehmen Sie ihr die gefährlichen Befehle mit einem deny auf genau dieser Gruppe. Diese Verweigerung trifft auch die Gruppen, die von ihr erben.
# Nur Superadmins erlauben
add_ace group.superadmin command.restart allow
add_ace group.superadmin command.stop allow
Dokumentieren Sie Ihre Konfiguration
Kommentieren Sie Ihre server.cfg, damit Sie sich zurechtfinden.
# ===== ADMIN-GRUPPE =====
# Darf Spieler und Ressourcen verwalten
# Darf den Server NICHT stoppen/neu starten
add_ace group.admin command.kick allow
# ...
Brauchen Sie Hilfe?
Eröffnen Sie ein Ticket über Tickets › Ticket öffnen oder über die Kachel Support kontaktieren unten auf der Seite Ihres Servers im Kundenbereich. Sie können Ihre Frage auch auf dem Discord von OuiHeberg stellen.
Entdecken Sie unsere GTA V / FiveM-Hosting-Angebote ab 2,99 €/Monat, Server in 60 Sekunden bereit.
Angebote ansehen →