 Kundenbereich

Frankreich
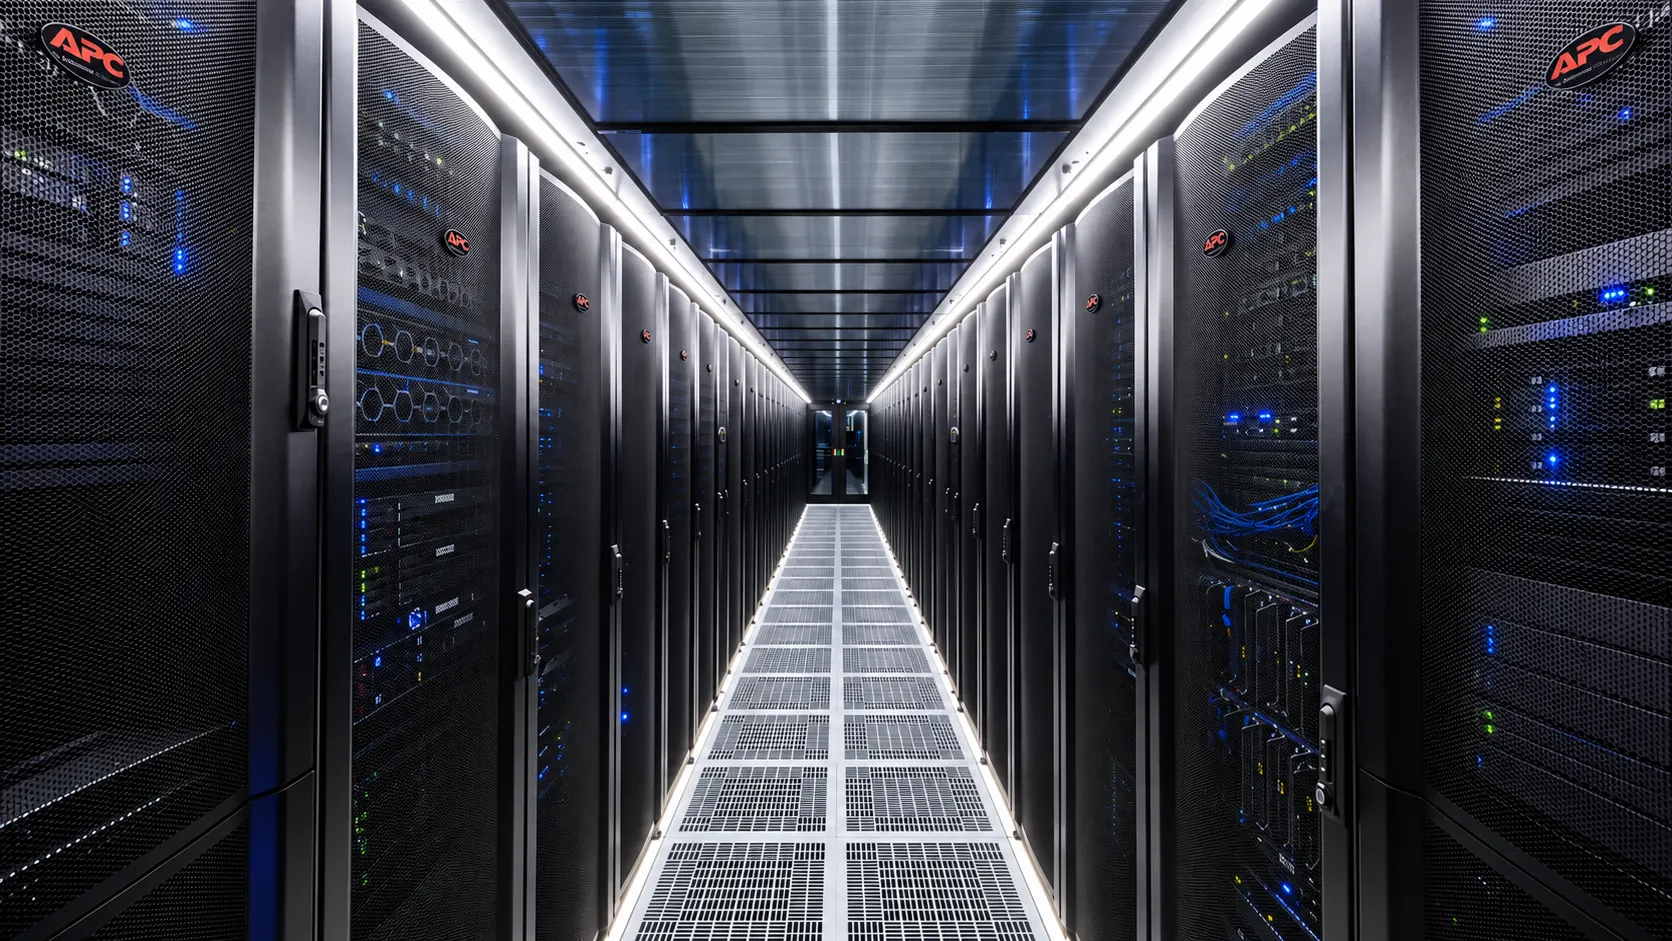
Digital Realty Marseille MRS1-3Landepunkt der Seekabel nach Afrika, in den Nahen Osten und nach Asien. Minimale Latenz nach Frankreich, Spanien und Italien.
Peering: France-IX
Announcen Sie Ihre Präfixe über unser Netz, per Glasfaser-Cross-Connect oder GRE-Tunnel, in Marseille, Frankfurt oder Amsterdam. Der Traffic wird vorgelagert bereinigt, bevor er Ihre Geräte erreicht. Angebot innerhalb von 24 Stunden, ohne Vertragsbindung.
Drei Angaben genügen, um das Angebot einzugrenzen. Den Rest klären Sie mit einem Netzwerk-Ingenieur, innerhalb von 24 Stunden.
Standort
Anbindung
Zugesicherte Bandbreite1 Gbps
BGP-Session
Die drei Standorte sind über unser Backbone verbunden und durch dieselbe Mitigationsinfrastruktur geschützt.
Landepunkt der Seekabel nach Afrika, in den Nahen Osten und nach Asien. Minimale Latenz nach Frankreich, Spanien und Italien.

Der größte Internetknoten der Welt. Internationale Konnektivität und Redundanz für Dienste mit Nutzern in Nord- und Osteuropa.

Im Herzen eines der größten Internetknoten Europas. Niedrige Latenz in die Benelux-Länder, nach Großbritannien und Skandinavien.
Viele Kunden beginnen per GRE zur Validierung und wechseln auf Cross-Connect, sobald der Traffic es rechtfertigt. Beides kann parallel laufen.
Die Erkennung läuft permanent auf unseren Border-Routern. Sobald eine Anomalie Ihr Trafficprofil überschreitet, wird das betroffene Präfix in die Scrubbing-Center umgeleitet, der legitime Verkehr fließt weiter, und Ihre Leitungen sehen den Angriff nie. Keine Aktion Ihrerseits, kein Ausfall.
Standardprofile für Web, Gaming und VoIP. Individuelle Regeln auf Anfrage, nach Ports, Raten und Geografie Ihres Traffics.
Full-Table oder Default-Route, IPv4 und IPv6, Communities zur Steuerung Ihrer Announcements. Keine ASN? Wir begleiten Sie beim RIPE NCC.
Redundanter Transit und Peering an den wichtigsten Internetknoten. Ein Upstream-Ausfall bleibt bei Ihnen unsichtbar.
Zugesicherte Rate, Erhöhung auf Anfrage ohne neuen Vertrag.
Trafficgraphen und Echtzeit-Alarme. Öffentlicher Looking-Glass-Zugang.
Vertragliche Zusage zur Verfügbarkeit der Leitung.
Kein First-Level: Sie sprechen mit dem Team, das AS208226 betreibt, Tag und Nacht.
Sie haben Racks in Marseille, Frankfurt oder Amsterdam und wollen geschützten Transit, ohne eigene Mitigation aufzubauen.
Game- und Voice-Server unter täglichen Angriffen: Gaming-DDoS-Profile, stabile Latenz.
Internetausgang für eine Zentrale oder ein privates Rechenzentrum, mit eigenen IPs und SLA.
Quality of Service und Filterung von SIP/RTP-Floods, ohne zusätzlichen Jitter.
Sie beschreiben den Bedarf (oben oder über das Kontaktformular). Ein Ingenieur ruft Sie zurück.
Detailliertes Angebot innerhalb von 24 Stunden: Bandbreite, Anbindung, Standort, SLA. Ohne Vertragsbindung.
Cross-Connect beim Rechenzentrum bestellt (unter 48 Stunden) oder GRE-Tunnel mit Ihren IPs konfiguriert (wenige Stunden).
Session aufgebaut, Präfixe announct, Mitigation aktiv. Zugang zum Monitoring.
BGP, Mitigation, Anbindung, Preise.
Der Dienst, der Ihre Infrastruktur über unser Netz mit dem gesamten Internet verbindet. Wir announcen Ihre Routen von Marseille, Frankfurt und Amsterdam aus zu Carriern und Internetknoten, mit integriertem DDoS-Schutz und garantierter Bandbreite.
Eine geteilte Mitigation bis 3 Tbps, automatisch und in Echtzeit. Volumetrische Angriffe werden vorgelagert gefiltert, ohne Eingriff und ohne Ausfall. Individuelle Regeln können nach Ihrem Trafficprofil definiert werden.
Ja, Full-Table oder Default-Route, IPv4 und IPv6. Ohne ASN oder Adressblock begleitet Sie unser Team bei den Schritten beim RIPE NCC.
Der Cross-Connect ist eine dedizierte physische Verbindung im Rechenzentrum, mit minimaler Latenz und maximaler Bandbreite, für die Produktion. GRE ist virtuell, in wenigen Stunden von überall einsatzbereit, für Tests, POC oder einen sofortigen Start. Ein Wechsel ist jederzeit möglich.
Wenige Stunden per GRE. Weniger als 48 Stunden für einen Glasfaser-Cross-Connect nach Freigabe, die Zeit für die Bereitstellung der Leitung im Rechenzentrum.
Per Angebot, nach zugesicherter Bandbreite, Anbindung und Standort. Detailliertes Angebot innerhalb von 24 Stunden, ohne Vertragsbindung. Die Bandbreite wächst danach auf Anfrage, mit einem SLA von mindestens 99,9 %.
Bringen Sie Ihre Server in unserem Rechenzentrum in Marseille unter, im MRS2 von Digital Realty.
Physische Maschinen mit 3-Tbps-DDoS-Schutz und garantierter Bandbreite.
Kündigen Sie Ihre eigenen IPv4- und IPv6-Präfixe von einem VPS aus an, im Netz AS208226.
Digital Realty MRS1-3, Equinix FR5, Digital Realty AMS5: wer wir sind und wo wir betreiben.
Kostenloses Angebot innerhalb von 24 Stunden, ohne Vertragsbindung. Senden Sie uns Ihre ASN und Präfixe, wir melden uns mit Angebot und Zeitplan.