
 Área de cliente
Cómo configurar los permisos ACE en FiveM
Los permisos ACE en FiveM deciden quién puede hacer qué en tu servidor FiveM. Dan los comandos de admin a tu equipo, reservan un menú a la policía y protegen los comandos delicados. Esta guía explica el sistema, te da configuraciones listas para copiar y te muestra cómo probarlas para asegurar tu servidor.
Los permisos van en el archivo server.cfg, que editas desde OuiPanel, el panel de juego de OuiHeberg. Se escriben igual en las dos ediciones de FiveM que ofrece OuiPanel, Legacy y Enhanced. Solo la parte de txAdmin está reservada a Legacy.
¿Qué es exactamente el sistema ACE?
ACE (Access Control Entry) es el sistema de permisos integrado en FiveM. Con él puedes:
controlar el acceso a los comandos y a las funciones de tus scripts;
crear grupos con distintos niveles de derechos;
hacer que un grupo herede de otro, para que un admin tenga también los derechos de un moderador;
proteger los comandos y los recursos delicados.
Todo se configura en el archivo server.cfg de tu servidor. Para una prueba, también puedes escribir las mismas líneas en la consola.
Los tres conceptos a entender
Con tres nociones puedes leer cualquier línea de permisos.
El principal es la identidad
El principal designa a un jugador o a un grupo. Para un jugador, es uno de sus identificadores, precedido de identifier.. Para un grupo, es su nombre, precedido de group..
identifier.steam:110000xxxxxx    # Identificador de Steam
identifier.license:xxxxxx        # Licencia de Rockstar
identifier.discord:xxxxxx        # ID de Discord
identifier.fivem:xxxxxx          # ID de FiveM (cuenta Cfx.re)
group.admin                      # Un grupo
FiveM también ofrece el principal builtin.everyone. Designa a todo el mundo, tú incluido.
El ACE es el permiso
Un ACE se aplica a un objeto, que permites o deniegas. Un comando se escribe command. seguido de su nombre. Los demás objetos llevan el nombre que les da el script que los comprueba.
command.kick          # Permiso de kick
command.ban           # Permiso de ban
police.armory         # Objeto comprobado por un script
Un objeto cubre también todo lo que empieza por su nombre seguido de un punto. Así, command cubre todos los comandos, y police cubre tanto police.menu como police.armory. Las mayúsculas no cuentan, porque FiveM lo pasa todo a minúsculas.
Allow y deny
Permites (allow) o deniegas (deny) un objeto a un principal. Cuando un jugador actúa, FiveM reúne sus identificadores, sus grupos y los grupos de los que estos heredan. Luego lee las reglas puestas sobre el objeto y sobre sus padres.
Si encuentra un solo
deny, la acción se deniega, digan lo que digan losallow.Si no, basta un solo
allowpara permitirla.Sin ninguna regla, la acción se deniega. Un jugador no tiene ningún derecho hasta que tú se lo das.
Un
denypuesto sobrebuiltin.everyonese aplica a todo el mundo, tus admins incluidos. Ningúnallowpuede anularlo.
La herencia entre grupos
Es lo que hace que el sistema ACE sea tan práctico. Un grupo puede heredar los permisos de otro grupo. Toma esta jerarquía.
superadmin → admin → moderador → soporte
Un superadmin tiene todos los permisos de admin, que tiene todos los de moderador, y así sucesivamente. No necesitas copiar los mismos permisos en todas partes. La herencia se escribe con add_principal, primero el grupo hijo y luego el grupo padre.
# El admin hereda del moderador, que hereda del soporte
add_principal group.admin group.moderator
add_principal group.moderator group.support
La herencia también vale para las denegaciones. Un deny puesto sobre group.support se aplica al moderador, al admin y al superadmin.
La línea
add_ace group.admin group.moderator allowno crea ninguna herencia. Da al grupo admin un objeto llamado group.moderator, que no sirve para nada. La herencia pasa siempre poradd_principal.
La sintaxis básica
Bastan cuatro comandos. Se escriben en server.cfg, uno por línea.
# Dar o denegar un permiso a un grupo o a un jugador
add_ace <principal> <permiso> <allow/deny>

# Añadir un jugador a un grupo
add_principal <identifier> <group>

# Hacer que un grupo herede de otro (hijo, luego padre)
add_principal group.admin group.moderator

# Quitar un permiso o una herencia
remove_ace <principal> <permiso> <allow/deny>
remove_principal <identifier> <group>
Si los escribes en la consola del servidor, estos comandos se aplican al momento. Desaparecen en el siguiente reinicio si no están en server.cfg. La documentación oficial de FiveM también los describe.
Abrir server.cfg en OuiPanel
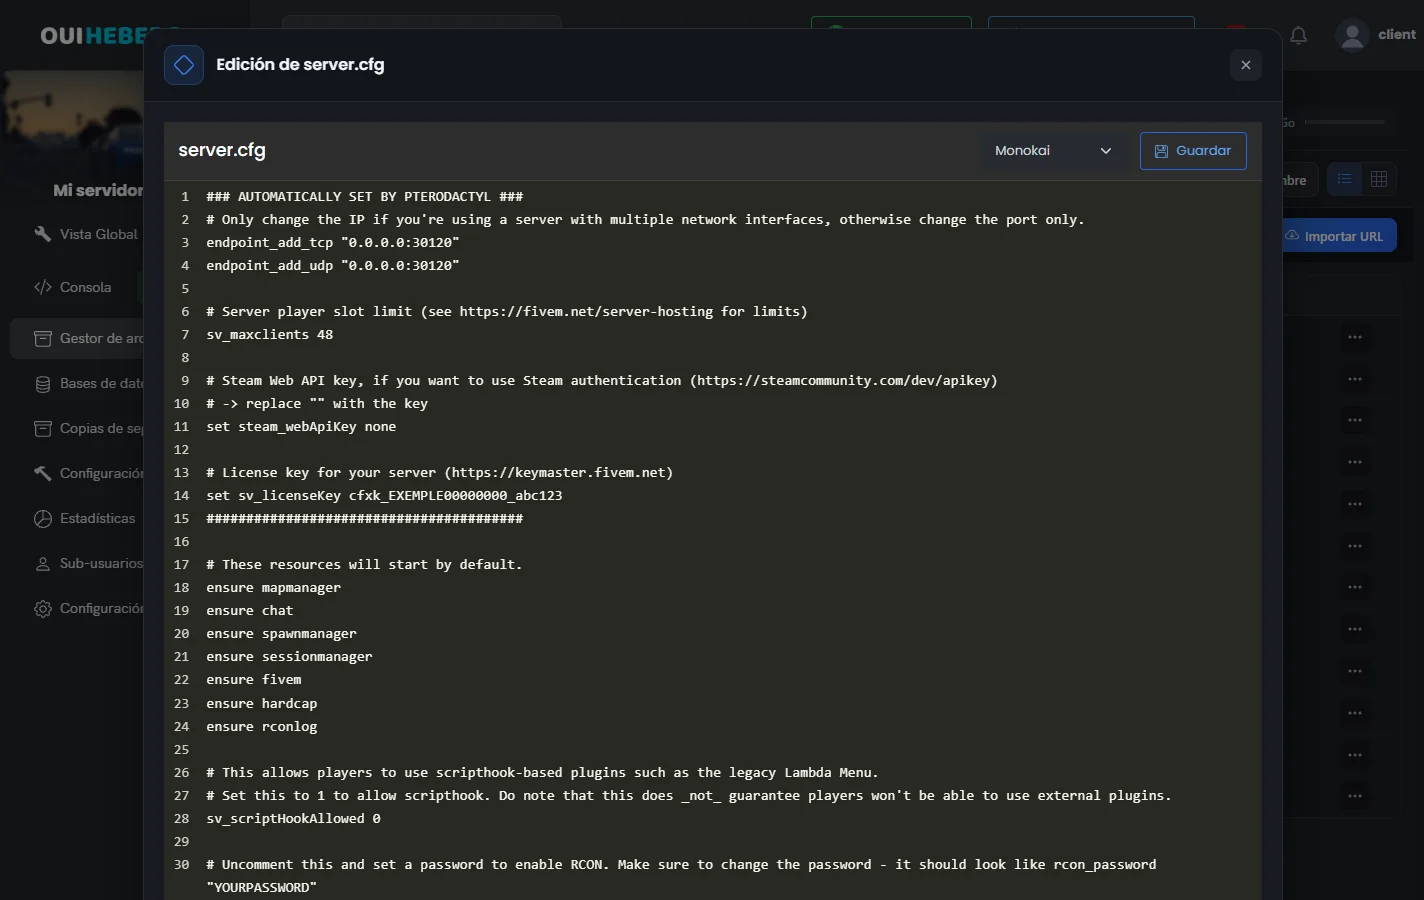
El archivo server.cfg está en la raíz de tu servidor. Lo editas en el Gestor de archivos de OuiPanel.
Inicia sesión en OuiPanel en dash.ouipanel.com y abre tu servidor.
En la Consola, detén el servidor con el botón Detener.
En el menú lateral, haz clic en Gestor de archivos y luego en
server.cfg. Se abre la ventana «Edición de server.cfg».Añade tus líneas de permisos y haz clic en Guardar.
Reinicia el servidor desde la Consola.
Deja como están las líneas bajo ### AUTOMATICALLY SET BY PTERODACTYL ###, al principio del archivo. Las escribe el panel. La guía Cómo configurar server.cfg en tu servidor de FiveM explica el resto del archivo.
Configuración simple para un solo admin
¿Empiezas y solo quieres darte derechos de admin? Este es el mínimo.
# Crear el grupo admin con todos los comandos
add_ace group.admin command allow
# Salvo quit, que apaga el servidor
add_ace group.admin command.quit deny

# Añadirte al grupo admin (sustituye por tu licencia)
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Son las líneas del ejemplo oficial de FiveM. Tienes acceso a todos los comandos salvo quit. Es sencillo, pero poco fino para un equipo. La parte siguiente reparte los derechos entre varios grupos.
Configuración completa: estructura jerárquica
Aquí tienes una configuración más seria, con cuatro niveles de derechos y un grupo VIP. Cada nivel hereda del nivel de abajo y añade sus propios comandos.
####################################
# SUPERADMIN (propietario del servidor)
####################################

# Todos los comandos, más los derechos de los admins
add_ace group.superadmin command allow
add_principal group.superadmin group.admin
add_principal identifier.steam:110000xxxxxx group.superadmin

####################################
# ADMIN
####################################

# El admin hereda los derechos de moderador
add_principal group.admin group.moderator

# Permisos específicos de admin
add_ace group.admin command.restart allow
add_ace group.admin command.stop allow
add_ace group.admin command.start allow
add_ace group.admin command.refresh allow
add_ace group.admin command.ensure allow
add_ace group.admin command.setjob allow
add_ace group.admin command.giveitem allow
add_ace group.admin command.givemoney allow
add_ace group.admin command.car allow
add_ace group.admin command.dv allow
add_ace group.admin command.tp allow
add_ace group.admin command.bring allow
add_ace group.admin command.unban allow

add_principal identifier.steam:110000yyyyyy group.admin

####################################
# MODERADOR
####################################

# El moderador hereda los derechos de soporte
add_principal group.moderator group.support

# Permisos de moderación
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
add_ace group.moderator command.mute allow
add_ace group.moderator command.spectate allow
add_ace group.moderator command.goto allow
add_ace group.moderator command.announce allow

add_principal identifier.steam:110000zzzzzz group.moderator
add_principal identifier.discord:123456789 group.moderator

####################################
# SOPORTE
####################################

add_ace group.support command.tp allow
add_ace group.support command.tpto allow
add_ace group.support command.bring allow
add_ace group.support command.revive allow

add_principal identifier.steam:110000aaaaaa group.support

####################################
# VIP (ventajas sin derechos de admin)
####################################

add_ace group.vip vip.priority allow
add_ace group.vip vip.customskin allow
add_ace group.vip vip.spawnvehicle allow

add_principal identifier.steam:110000bbbbbb group.vip
Comandos como setjob, car o revive vienen de tus recursos. Solo existen si un recurso los registra. Los identificadores de Steam del ejemplo suponen que tus jugadores han vinculado una cuenta de Steam, como explica la parte siguiente.
No añadas un
denysobrebuiltin.everyonepara proteger restart, stop o exec. Esa denegación afectaría también a tus admins. De todos modos, un jugador no tiene ninguno de esos comandos hasta que tú se lo das.
Los diferentes tipos de identificadores
Un jugador se reconoce por varios identificadores. Cada uno se escribe identifier., seguido del tipo y del valor. La página GetPlayerIdentifiers de la documentación de FiveM enumera todos los tipos.
Licencia de Rockstar (recomendada)
La licencia viene de la cuenta de Rockstar del jugador, que FiveM exige. Es el identificador más seguro para tus admins.
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
ID de Steam
El identificador de Steam sigue siendo muy usado. Solo existe si el jugador ha vinculado una cuenta de Steam a su cuenta de Cfx.re.
add_principal identifier.steam:110000xxxxxx group.admin
Para exigirlo a todos los jugadores, añade set sv_enforceSteamAuth true en server.cfg. Un jugador sin cuenta de Steam vinculada tendrá que vincular una para entrar. Este ajuste requiere un servidor con el build 38004 o posterior. Sustituye a steam_webApiKey, que ya no tiene efecto desde el 4 de noviembre de 2026.
ID de Discord
add_principal identifier.discord:123456789012345678 group.admin
Para encontrarlo, activa el modo desarrollador en los ajustes avanzados de Discord. Después haz clic derecho en el usuario y copia su ID.
ID de FiveM
add_principal identifier.fivem:xxxxxx group.admin
Es el número de la cuenta de Cfx.re del jugador. El ejemplo oficial de FiveM lo usa para declarar a su primer admin.
La identificación por IP (
identifier.ip:xxx) no se recomienda, porque las direcciones IP cambian con frecuencia.
Encontrar el identificador de un jugador
El comando status, escrito en la consola del servidor, lista los jugadores conectados con su identificador principal, su número y su nombre. Viene del recurso rconlog, que debe estar iniciado.
Puedes buscar un identificador de Steam en SteamID.io. FiveM espera su forma hexadecimal, que empieza por 110000.
Permisos para los trabajos (servidor RP)
En un servidor de roleplay, puedes crear permisos propios para cada trabajo. Los nombres de objetos como police.armory son libres. Solo tienen efecto si un script los comprueba.
# Policía
add_ace group.police police.menu allow
add_ace group.police police.armory allow
add_ace group.police police.handcuff allow
add_ace group.police police.vehicle allow

# EMS
add_ace group.ems ems.menu allow
add_ace group.ems ems.vehicle allow
add_ace group.ems command.revive allow
add_ace group.ems command.heal allow

# Mecánico
add_ace group.mechanic mechanic.menu allow
add_ace group.mechanic mechanic.repair allow
Un jugador entra en un grupo de trabajo con add_principal, igual que un admin. Para dar de una vez todos los objetos que empiezan por police., basta una sola línea add_ace.
add_principal identifier.license:xxxxxxxxxxxxxx group.police
add_ace group.police police allow
En tus scripts de servidor, compruebas luego el permiso con IsPlayerAceAllowed.
if IsPlayerAceAllowed(source, 'police.armory') then
    -- El jugador puede acceder a la armería
end
Esta función solo existe en el lado del servidor. Su ficha está en la lista de natives de FiveM.
Restringir el acceso a un recurso
FiveM no cierra un recurso entero a un jugador. Controla lo que el recurso ofrece, es decir, sus comandos y los objetos que comprueban sus scripts.
Un comando que su script declara restringido pide el permiso command. seguido de su nombre. En el script, es el tercer argumento de RegisterCommand.
-- Script de servidor: el comando menuadmin está restringido
RegisterCommand('menuadmin', function(source, args)
    -- abre el menú
end, true)
# Solo los admins pueden escribir /menuadmin
add_ace group.admin command.menuadmin allow
Con false en lugar de true, todo el mundo puede usar el comando. Para un menú sin comando, el propio script debe comprobar un objeto con IsPlayerAceAllowed, como con los trabajos.
Dar derechos a un recurso
El principal resource. seguido de un nombre designa al propio recurso. Lo necesitas cuando un script tiene que ejecutar comandos del servidor. ESX lo necesita, por ejemplo.
add_ace resource.es_extended command.add_principal allow
Las líneas
add_ace builtin.everyone resource.admin_menu denyyadd_ace group.admin resource.admin_menu allowno protegen nada. FiveM no comprueba por sí mismo un objeto resource.admin_menu, y un deny sobre builtin.everyone también se aplica a tus admins.
Los permisos en txAdmin
txAdmin, la interfaz web de administración de FiveM, solo existe en la edición Legacy en OuiPanel. Para comprobarlo, haz clic en Configuración FiveM en el menú lateral. En la tarjeta Canal FiveM, la etiqueta Actual debe estar en Legacy.
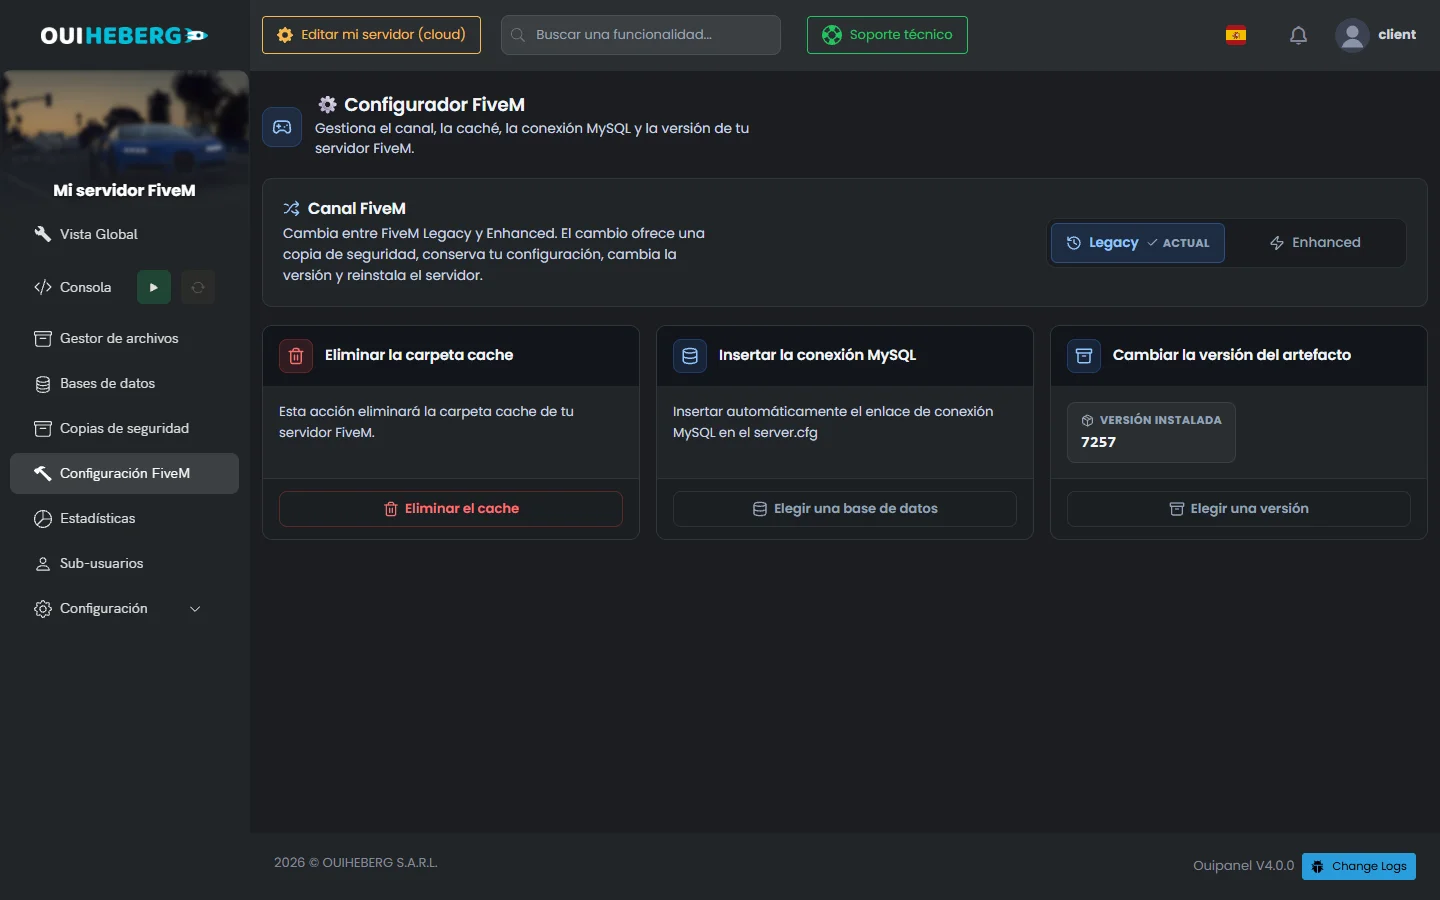
txAdmin no usa ACE. Tiene sus propias cuentas de admin y sus propios permisos, guardados en txData/admins.json. Los ajustas en su página Admin Manager. Líneas como add_ace group.superadmin txadmin allow no cambian nada ahí.
| Permiso de txAdmin | Lo que permite |
|---|---|
all_permissions | Todas las acciones |
manage.admins | Crear, editar y eliminar cuentas de admin |
console.view | Ver la consola |
console.write | Escribir comandos en la consola |
control.server | Iniciar, detener y reiniciar el servidor |
commands.resources | Iniciar y detener recursos |
server.cfg.editor | Leer y editar server.cfg |
players.kick | Expulsar a un jugador |
players.ban | Banear o desbanear a un jugador |
players.whitelist | Añadir un jugador a la whitelist |
La lista completa está en la documentación de txAdmin. Para activar txAdmin y conectarte desde OuiPanel, sigue la guía Crear una whitelist de FiveM con Discord y txAdmin.
Integración con ESX y QBCore
Con ESX
ESX Legacy coloca a cada jugador en un grupo guardado en su base de datos. Cuando el jugador se conecta, ESX lo añade él mismo al grupo ACE del mismo nombre, con su licencia. Para ello, server.cfg debe permitir a es_extended ejecutar estos comandos. Estas líneas vienen en el server.cfg que proporciona ESX.
add_principal group.admin group.user
add_ace resource.es_extended command.add_ace allow
add_ace resource.es_extended command.add_principal allow
add_ace resource.es_extended command.remove_principal allow
add_ace resource.es_extended command.stop allow
Después das tus comandos al grupo admin, como siempre.
add_ace group.admin command.setjob allow
add_ace group.admin command.givemoney allow
add_principal identifier.steam:xxx group.admin
No olvides poner también el grupo en admin en la tabla users de tu base de datos ESX. ESX lee este grupo para sus propias comprobaciones.
Con QBCore
QBCore declara sus niveles de derechos en qb-core/config.lua. Por defecto son god, admin y mod. Cada nivel corresponde a un principal qbcore. seguido de su nombre.
QBCore.Config.Server.Permissions = { 'god', 'admin', 'mod' }
El server.cfg que proporciona QBCore enlaza estos niveles entre sí. Solo te queda añadirte al nivel god.
# Líneas del server.cfg que proporciona QBCore
add_ace resource.qb-core command allow
add_ace qbcore.god command allow
add_principal qbcore.god group.admin
add_principal qbcore.god qbcore.admin
add_principal qbcore.admin qbcore.mod

# Darte el nivel god (sustituye por tu licencia)
add_principal identifier.license:xxxxxxxxxxxxxx qbcore.god
Un god tiene todos los comandos y hereda los niveles admin y mod. Los comandos de QBCore reservados a un nivel comprueban estos principales.
Comandos útiles para probar
Estos comandos se escriben en la consola del servidor. En OuiPanel, abre la Consola, escribe el comando en el campo «Escriba un comando, sin la barra inicial» y haz clic en Enviar. En la consola F8 del juego, no ven los permisos del servidor.
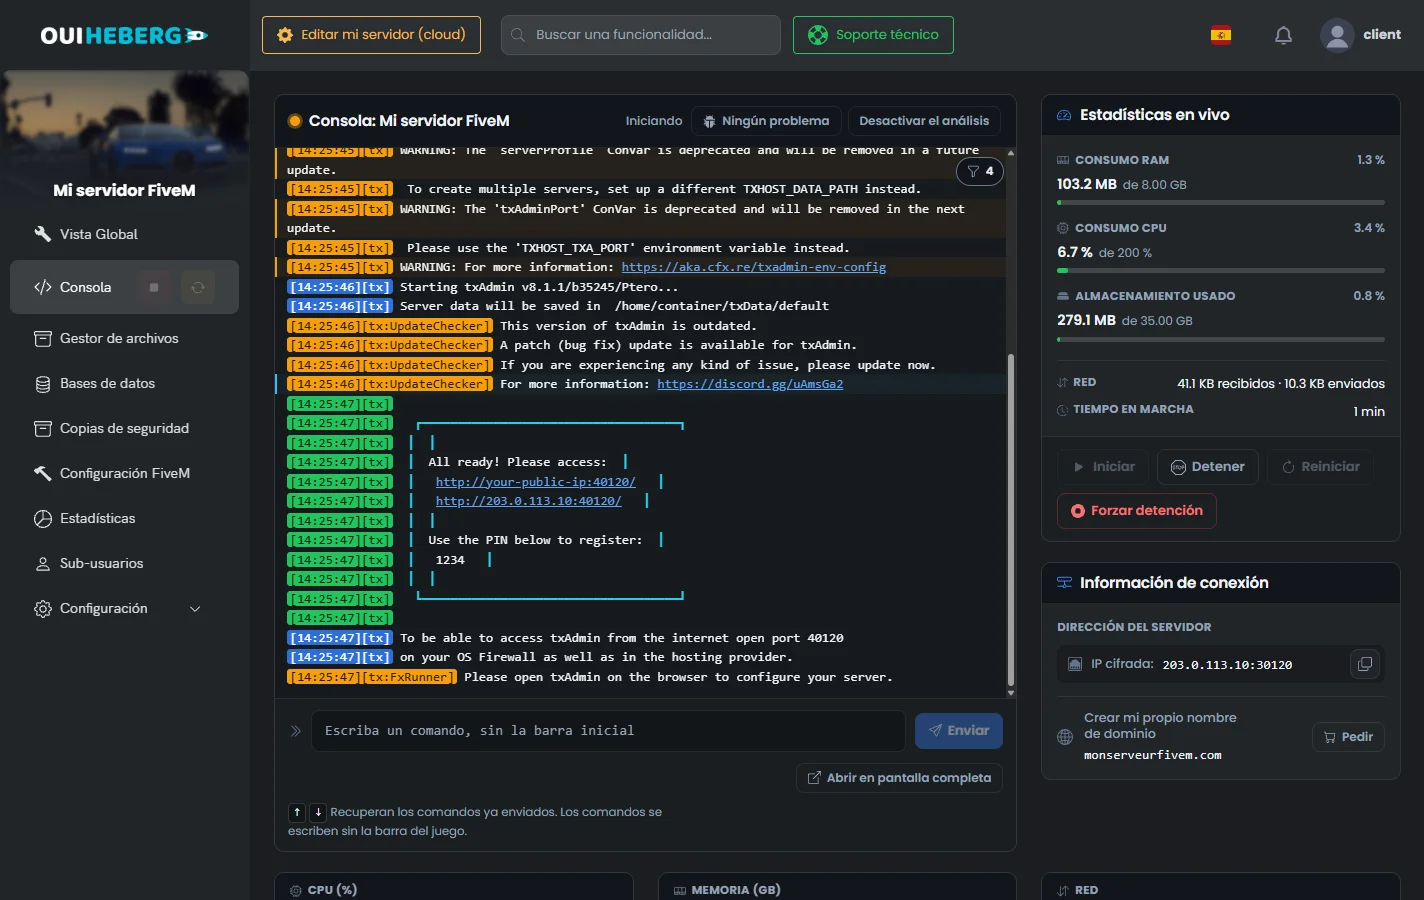
Verificar si un jugador tiene un permiso
test_ace identifier.steam:110000xxxxxx command.kick
La consola responde true o false, con la forma identifier.steam:110000xxxxxx -> command.kick = true. El primer argumento es un principal completo, con identifier. delante. El jugador no necesita estar conectado. También puedes probar un grupo, con test_ace group.admin command.kick.
Listar todos los permisos activos
list_aces
list_principals
list_aces muestra cada regla, como group.admin -> command = ALLOW. list_principals muestra las herencias y los miembros de los grupos, como group.admin <- group.moderator.
Seguir cada comprobación
set se_debug true
La consola escribe entonces el resultado de cada comprobación de derechos. Escribe set se_debug false cuando hayas encontrado el problema, porque la consola se llena rápido.
Resolver problemas comunes
Los permisos no se aplican
Reinicia el servidor por completo.
refreshsolo vuelve a leer la lista de recursos, noserver.cfg.Revisa cada identificador. Necesita el prefijo
identifier.y el tipo correcto (license:,steam:,discord:). Las mayúsculas, en cambio, no cuentan.Usa
statuspara ver los identificadores de los jugadores conectados y prueba luego la línea contest_ace.Un script puede leer los derechos una sola vez, cuando el jugador se conecta. Ante la duda, pídele que se vuelva a conectar.
El orden de las líneas no importa
Puedes escribir add_principal antes o después de add_ace. FiveM comprueba los derechos en el momento en que el jugador actúa, cuando ya ha leído todo el archivo. Estos dos bloques dan el mismo resultado.
# Jugador declarado antes que el grupo
add_principal identifier.steam:xxx group.admin
add_ace group.admin command allow

# Grupo declarado antes que el jugador
add_ace group.admin command allow
add_principal identifier.steam:xxx group.admin
Un admin es rechazado pese a su grupo
Busca con list_aces un deny que le afecte. Una denegación sobre builtin.everyone, o sobre un grupo del que hereda, gana a todos sus allow. Líneas como estas bloquean a todo el mundo, admins incluidos. Quítalas.
add_ace builtin.everyone command.restart deny
add_ace builtin.everyone command.stop deny
add_ace builtin.everyone command.exec deny
Conflicto con ESX/QBCore
Si un comando se rechaza pese a tener los permisos ACE correctos, el propio script puede tener sus propias comprobaciones. Revisa la configuración de ese script.
Buenas prácticas de seguridad
Principio del menor privilegio
Da solo los permisos estrictamente necesarios.
# Demasiado amplio
add_ace group.moderator command allow

# Preciso
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
Proteger los comandos críticos
Reserva restart, stop y exec al grupo de arriba. Evita dar command entero a un grupo del que heredan otros. Si lo haces de todos modos, quítale los comandos peligrosos con un deny puesto sobre ese grupo. Esa denegación afectará también a los grupos que heredan de él.
# Permitir solo a los superadmins
add_ace group.superadmin command.restart allow
add_ace group.superadmin command.stop allow
Documenta tu configuración
Comenta tu server.cfg para orientarte en él.
# ===== GRUPO ADMIN =====
# Puede gestionar jugadores y recursos
# NO puede detener/reiniciar el servidor
add_ace group.admin command.kick allow
# ...
¿Necesitas ayuda?
Abre un ticket desde Tickets › Abrir un ticket, o desde el recuadro Contactar con el soporte al pie de la ficha de tu servidor en el área de cliente. También puedes preguntar en el Discord de OuiHeberg.
Descubre nuestros planes de alojamiento GTA V / FiveM desde 2,99 €/mes, con tu servidor listo en 60 segundos.
Ver ofertas →