
 Espace client
Comment configurer les permissions ACE sur FiveM
Les permissions ACE décident qui peut faire quoi sur votre serveur FiveM. Elles donnent les commandes d'admin à votre équipe, réservent un menu à la police et protègent les commandes sensibles. Ce guide explique le système, donne des configurations prêtes à copier et montre comment les tester pour sécuriser votre serveur.
Les permissions se placent dans le fichier server.cfg, que vous modifiez depuis OuiPanel, le panel de jeu de OuiHeberg. Elles s'écrivent de la même façon sur les deux éditions de FiveM proposées par OuiPanel, Legacy et Enhanced. Seule la partie txAdmin est réservée à Legacy.
Le système ACE, c'est quoi exactement ?
ACE (Access Control Entry) est le système de permissions intégré à FiveM. Avec lui, vous pouvez :
contrôler l'accès aux commandes et aux fonctions de vos scripts ;
créer des groupes avec des niveaux de droits différents ;
faire hériter un groupe d'un autre, pour qu'un admin ait aussi les droits d'un modérateur ;
protéger les commandes et les ressources sensibles.
Tout se configure dans le fichier server.cfg de votre serveur. Pour un essai, les mêmes lignes se tapent aussi dans la console.
Les trois concepts à comprendre
Trois notions suffisent pour lire n'importe quelle ligne de permission.
Le principal, c'est l'identité
Le principal désigne un joueur ou un groupe. Pour un joueur, c'est l'un de ses identifiants, précédé de identifier.. Pour un groupe, c'est son nom, précédé de group..
identifier.steam:110000xxxxxx    # Identifiant Steam
identifier.license:xxxxxx        # Licence Rockstar
identifier.discord:xxxxxx        # ID Discord
identifier.fivem:xxxxxx          # ID FiveM (compte Cfx.re)
group.admin                      # Un groupe
FiveM fournit aussi le principal builtin.everyone. Il désigne tout le monde, vous compris.
L'ACE, c'est la permission
L'ACE porte sur un objet, que vous autorisez ou refusez. Une commande s'écrit command. suivi de son nom. Les autres objets portent le nom que leur donne le script qui les vérifie.
command.kick          # Permission de kick
command.ban           # Permission de ban
police.armory         # Objet vérifié par un script
Un objet couvre aussi tout ce qui commence par son nom suivi d'un point. Ainsi, command couvre toutes les commandes, et police couvre police.menu comme police.armory. La casse ne compte pas, car FiveM écrit tout en minuscules.
Allow et deny
Vous autorisez (allow) ou refusez (deny) un objet à un principal. Quand un joueur agit, FiveM réunit ses identifiants, ses groupes et les groupes dont ils héritent. Il lit ensuite les règles posées sur l'objet et sur ses parents.
Un seul
denytrouvé, et l'action est refusée, quels que soient lesallow.Sinon, un seul
allowsuffit à l'autoriser.Sans aucune règle, l'action est refusée. Un joueur n'a donc aucun droit tant que vous ne lui en donnez pas.
Un
denyposé surbuiltin.everyones'applique à tout le monde, vos admins compris. Aucunallowne peut le lever.
L'héritage entre groupes
C'est ce qui rend le système ACE vraiment pratique. Un groupe peut hériter des permissions d'un autre groupe. Prenons cette hiérarchie.
superadmin → admin → moderateur → support
Un superadmin a toutes les permissions d'admin, qui a toutes celles de modérateur, et ainsi de suite. Vous n'avez pas besoin de recopier les mêmes permissions partout. L'héritage s'écrit avec add_principal, le groupe enfant d'abord, puis le groupe parent.
# L'admin hérite du modérateur, qui hérite du support
add_principal group.admin group.moderator
add_principal group.moderator group.support
L'héritage vaut aussi pour les refus. Un deny posé sur group.support s'applique au modérateur, à l'admin et au superadmin.
La ligne
add_ace group.admin group.moderator allowne crée aucun héritage. Elle donne au groupe admin un objet nommé group.moderator, qui ne sert à rien. L'héritage passe toujours paradd_principal.
La syntaxe de base
Quatre commandes suffisent. Elles s'écrivent dans server.cfg, une par ligne.
# Donner ou refuser une permission à un groupe ou un joueur
add_ace <principal> <permission> <allow/deny>

# Ajouter un joueur à un groupe
add_principal <identifier> <group>

# Faire hériter un groupe d'un autre (enfant, puis parent)
add_principal group.admin group.moderator

# Retirer une permission ou un héritage
remove_ace <principal> <permission> <allow/deny>
remove_principal <identifier> <group>
Tapées dans la console du serveur, ces commandes prennent effet tout de suite. Elles disparaissent au redémarrage suivant si elles ne sont pas dans server.cfg. La documentation officielle de FiveM les décrit aussi.
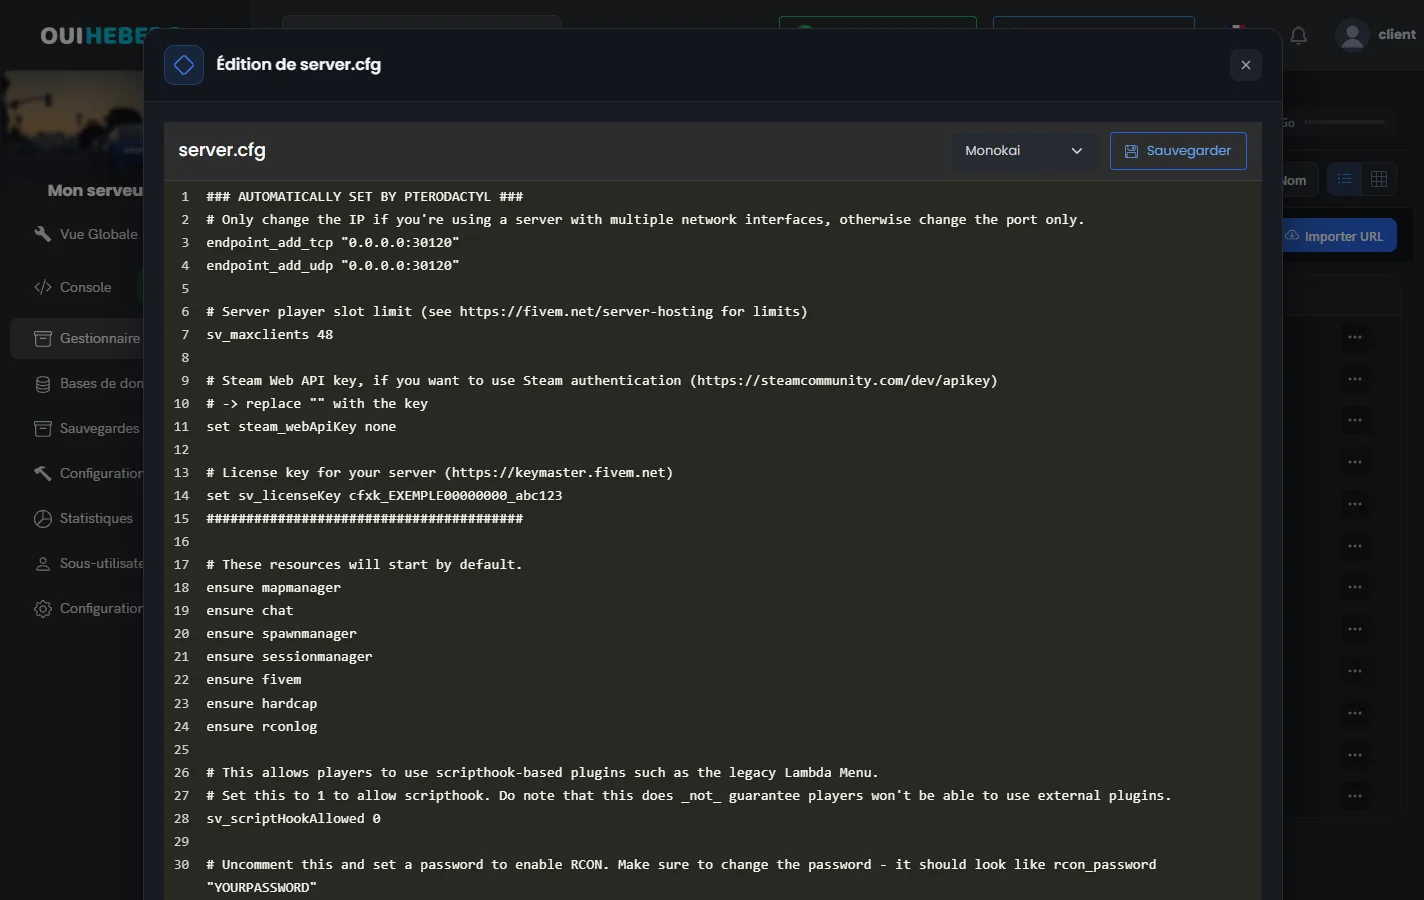
Ouvrir server.cfg dans OuiPanel
Le fichier server.cfg est à la racine de votre serveur. Vous le modifiez dans le Gestionnaire de fichiers de OuiPanel.
Connectez-vous à OuiPanel sur dash.ouipanel.com et ouvrez votre serveur.
Dans la Console, arrêtez le serveur avec le bouton Arrêter.
Dans le menu latéral, cliquez sur Gestionnaire de fichiers, puis sur
server.cfg. La fenêtre « Édition de server.cfg » s'ouvre.Ajoutez vos lignes de permissions, puis cliquez sur Sauvegarder.
Redémarrez le serveur depuis la Console.
Laissez telles quelles les lignes placées sous ### AUTOMATICALLY SET BY PTERODACTYL ###, en tête du fichier. Elles sont écrites par le panel. Le guide Comment configurer server.cfg sur son serveur FiveM présente le reste du fichier.
Configuration simple pour un seul admin
Vous débutez et voulez seulement vous donner les droits d'admin ? Voici le minimum.
# Créer le groupe admin avec toutes les commandes
add_ace group.admin command allow
# Sauf quit, qui éteint le serveur
add_ace group.admin command.quit deny

# Vous ajouter au groupe admin (remplacez par votre licence)
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Ce sont les lignes de l'exemple officiel de FiveM. Vous avez accès à toutes les commandes, sauf quit. C'est simple, mais peu fin pour une équipe. La partie suivante répartit les droits entre plusieurs groupes.
Configuration complète : structure hiérarchique
Voici une configuration plus sérieuse, avec quatre niveaux de droits et un groupe VIP. Chaque niveau hérite du niveau du dessous et ajoute ses propres commandes.
####################################
# SUPERADMIN (propriétaire du serveur)
####################################

# Toutes les commandes, plus les droits des admins
add_ace group.superadmin command allow
add_principal group.superadmin group.admin
add_principal identifier.steam:110000xxxxxx group.superadmin

####################################
# ADMIN
####################################

# L'admin hérite des droits modérateur
add_principal group.admin group.moderator

# Permissions spécifiques admin
add_ace group.admin command.restart allow
add_ace group.admin command.stop allow
add_ace group.admin command.start allow
add_ace group.admin command.refresh allow
add_ace group.admin command.ensure allow
add_ace group.admin command.setjob allow
add_ace group.admin command.giveitem allow
add_ace group.admin command.givemoney allow
add_ace group.admin command.car allow
add_ace group.admin command.dv allow
add_ace group.admin command.tp allow
add_ace group.admin command.bring allow
add_ace group.admin command.unban allow

add_principal identifier.steam:110000yyyyyy group.admin

####################################
# MODERATEUR
####################################

# Le modérateur hérite des droits support
add_principal group.moderator group.support

# Permissions de modération
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
add_ace group.moderator command.mute allow
add_ace group.moderator command.spectate allow
add_ace group.moderator command.goto allow
add_ace group.moderator command.announce allow

add_principal identifier.steam:110000zzzzzz group.moderator
add_principal identifier.discord:123456789 group.moderator

####################################
# SUPPORT
####################################

add_ace group.support command.tp allow
add_ace group.support command.tpto allow
add_ace group.support command.bring allow
add_ace group.support command.revive allow

add_principal identifier.steam:110000aaaaaa group.support

####################################
# VIP (avantages sans droits admin)
####################################

add_ace group.vip vip.priority allow
add_ace group.vip vip.customskin allow
add_ace group.vip vip.spawnvehicle allow

add_principal identifier.steam:110000bbbbbb group.vip
Les commandes comme setjob, car ou revive viennent de vos ressources. Elles n'existent que si une ressource les déclare. Les identifiants Steam de l'exemple supposent que vos joueurs ont lié un compte Steam, comme l'explique la partie suivante.
N'ajoutez pas de
denysurbuiltin.everyonepour protéger restart, stop ou exec. Ce refus s'appliquerait aussi à vos admins. Un joueur n'a de toute façon aucune de ces commandes tant que vous ne la lui donnez pas.
Les différents types d'identifiants
Un joueur se reconnaît à plusieurs identifiants. Chacun s'écrit identifier., puis le type et la valeur. La page GetPlayerIdentifiers de la documentation de FiveM liste tous les types.
Licence Rockstar (recommandée)
La licence vient du compte Rockstar du joueur, que FiveM exige. C'est l'identifiant le plus sûr pour vos admins.
add_principal identifier.license:xxxxxxxxxxxxxx group.admin
Steam ID
L'identifiant Steam reste très utilisé. Il n'existe que si le joueur a lié un compte Steam à son compte Cfx.re.
add_principal identifier.steam:110000xxxxxx group.admin
Pour l'exiger de tous les joueurs, ajoutez set sv_enforceSteamAuth true dans server.cfg. Un joueur sans compte Steam lié devra en lier un pour entrer. Ce réglage demande un serveur en build 38004 ou plus récent. Il remplace steam_webApiKey, qui n'a plus d'effet depuis le 4 novembre 2026.
Discord ID
add_principal identifier.discord:123456789012345678 group.admin
Pour le trouver, activez le mode développeur dans les paramètres avancés de Discord. Faites ensuite un clic droit sur l'utilisateur et copiez son identifiant.
FiveM ID
add_principal identifier.fivem:xxxxxx group.admin
C'est le numéro du compte Cfx.re du joueur. L'exemple officiel de FiveM s'en sert pour déclarer son premier admin.
L'identification par IP (
identifier.ip:xxx) est déconseillée, car les adresses IP changent régulièrement.
Trouver l'identifiant d'un joueur
La commande status, tapée dans la console du serveur, liste les joueurs connectés avec leur identifiant principal, leur numéro et leur nom. Elle vient de la ressource rconlog, qui doit être démarrée.
Un identifiant Steam se retrouve sur SteamID.io. FiveM attend sa forme hexadécimale, qui commence par 110000.
Permissions pour les métiers (serveur RP)
Sur un serveur roleplay, vous pouvez créer des permissions propres à chaque métier. Les noms d'objets comme police.armory sont libres. Ils n'ont d'effet que si un script les vérifie.
# Police
add_ace group.police police.menu allow
add_ace group.police police.armory allow
add_ace group.police police.handcuff allow
add_ace group.police police.vehicle allow

# EMS
add_ace group.ems ems.menu allow
add_ace group.ems ems.vehicle allow
add_ace group.ems command.revive allow
add_ace group.ems command.heal allow

# Mécano
add_ace group.mechanic mechanic.menu allow
add_ace group.mechanic mechanic.repair allow
Un joueur entre dans un groupe de métier avec add_principal, comme un admin. Pour donner d'un coup tous les objets qui commencent par police., une seule ligne add_ace suffit.
add_principal identifier.license:xxxxxxxxxxxxxx group.police
add_ace group.police police allow
Dans vos scripts serveur, vous vérifiez ensuite la permission avec IsPlayerAceAllowed.
if IsPlayerAceAllowed(source, 'police.armory') then
    -- Le joueur peut accéder à l'armurerie
end
Cette fonction n'existe que côté serveur. Sa fiche est dans la liste des natives de FiveM.
Restreindre l'accès à une ressource
FiveM ne ferme pas une ressource entière à un joueur. Il contrôle ce que la ressource propose, c'est-à-dire ses commandes et les objets que ses scripts vérifient.
Une commande déclarée restreinte par son script demande la permission command. suivie de son nom. Dans le script, c'est le troisième argument de RegisterCommand.
-- Script serveur : la commande menuadmin est restreinte
RegisterCommand('menuadmin', function(source, args)
    -- ouvre le menu
end, true)
# Seuls les admins peuvent taper /menuadmin
add_ace group.admin command.menuadmin allow
Avec false à la place de true, tout le monde peut utiliser la commande. Pour un menu sans commande, le script doit vérifier lui-même un objet avec IsPlayerAceAllowed, comme pour les métiers.
Donner des droits à une ressource
Le principal resource. suivi d'un nom désigne la ressource elle-même. Il sert quand un script doit lancer des commandes du serveur. ESX en a besoin, par exemple.
add_ace resource.es_extended command.add_principal allow
Les lignes
add_ace builtin.everyone resource.admin_menu denyetadd_ace group.admin resource.admin_menu allowne protègent rien. FiveM ne vérifie pas de lui-même un objet resource.admin_menu, et un deny sur builtin.everyone vaut aussi pour vos admins.
Les droits dans txAdmin
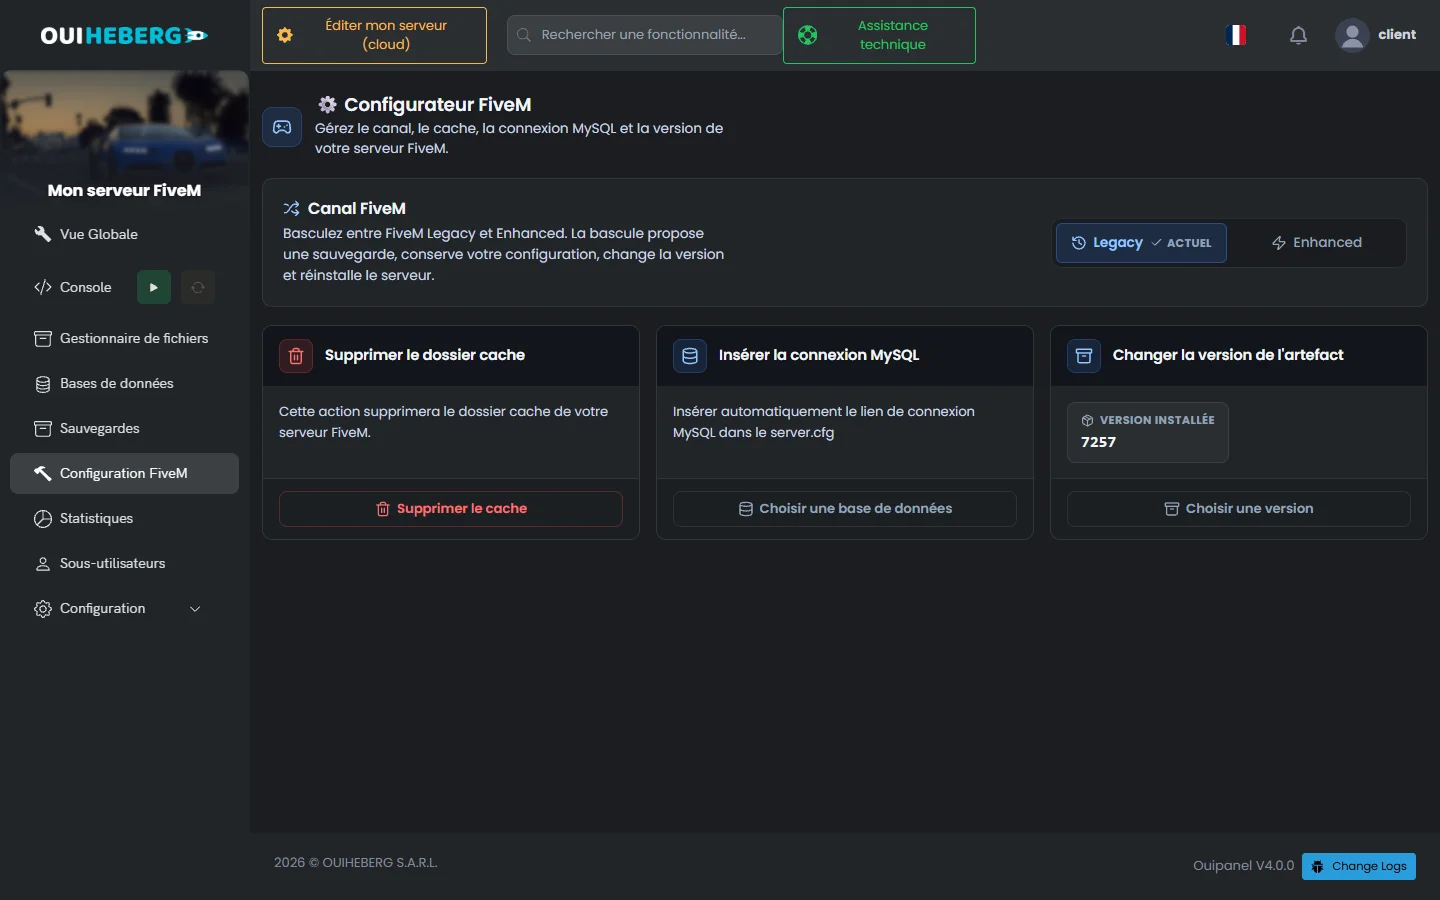
txAdmin, l'interface web d'administration de FiveM, n'existe que sur l'édition Legacy dans OuiPanel. Pour le vérifier, cliquez sur Configuration FiveM dans le menu latéral. Dans la carte Canal FiveM, le badge Actuel doit être sur Legacy.
txAdmin ne passe pas par ACE. Il a ses propres comptes d'admin et ses propres permissions, enregistrés dans txData/admins.json. Vous les réglez dans sa page Admin Manager. Des lignes comme add_ace group.superadmin txadmin allow n'y changent rien.
| Permission txAdmin | Ce qu'elle permet |
|---|---|
all_permissions | Toutes les actions |
manage.admins | Créer, modifier et supprimer des comptes d'admin |
console.view | Voir la console |
console.write | Taper des commandes dans la console |
control.server | Démarrer, arrêter et redémarrer le serveur |
commands.resources | Démarrer et arrêter des ressources |
server.cfg.editor | Lire et modifier server.cfg |
players.kick | Expulser un joueur |
players.ban | Bannir ou débannir un joueur |
players.whitelist | Ajouter un joueur à la whitelist |
La liste complète est dans la documentation de txAdmin. Pour activer txAdmin et vous y connecter depuis OuiPanel, suivez le guide Créer une whitelist FiveM avec Discord et txAdmin.
Intégration avec ESX et QBCore
Avec ESX
ESX Legacy range chaque joueur dans un groupe enregistré dans sa base de données. À la connexion du joueur, ESX l'ajoute lui-même au groupe ACE du même nom, avec sa licence. Pour cela, server.cfg doit autoriser es_extended à lancer ces commandes. Ces lignes figurent dans le server.cfg fourni par ESX.
add_principal group.admin group.user
add_ace resource.es_extended command.add_ace allow
add_ace resource.es_extended command.add_principal allow
add_ace resource.es_extended command.remove_principal allow
add_ace resource.es_extended command.stop allow
Vous donnez ensuite vos commandes au groupe admin, comme d'habitude.
add_ace group.admin command.setjob allow
add_ace group.admin command.givemoney allow
add_principal identifier.steam:xxx group.admin
N'oubliez pas de mettre aussi le groupe à admin dans la table users de votre base de données ESX. ESX lit ce groupe pour ses propres vérifications.
Avec QBCore
QBCore déclare ses niveaux de droits dans qb-core/config.lua. Par défaut, ce sont god, admin et mod. Chaque niveau correspond à un principal qbcore. suivi de son nom.
QBCore.Config.Server.Permissions = { 'god', 'admin', 'mod' }
Le server.cfg fourni par QBCore relie ces niveaux entre eux. Il ne reste qu'à vous ajouter au niveau god.
# Lignes du server.cfg fourni par QBCore
add_ace resource.qb-core command allow
add_ace qbcore.god command allow
add_principal qbcore.god group.admin
add_principal qbcore.god qbcore.admin
add_principal qbcore.admin qbcore.mod

# Vous donner le niveau god (remplacez par votre licence)
add_principal identifier.license:xxxxxxxxxxxxxx qbcore.god
Un god a toutes les commandes et hérite des niveaux admin et mod. Les commandes de QBCore réservées à un niveau vérifient ces principaux.
Commandes utiles pour tester
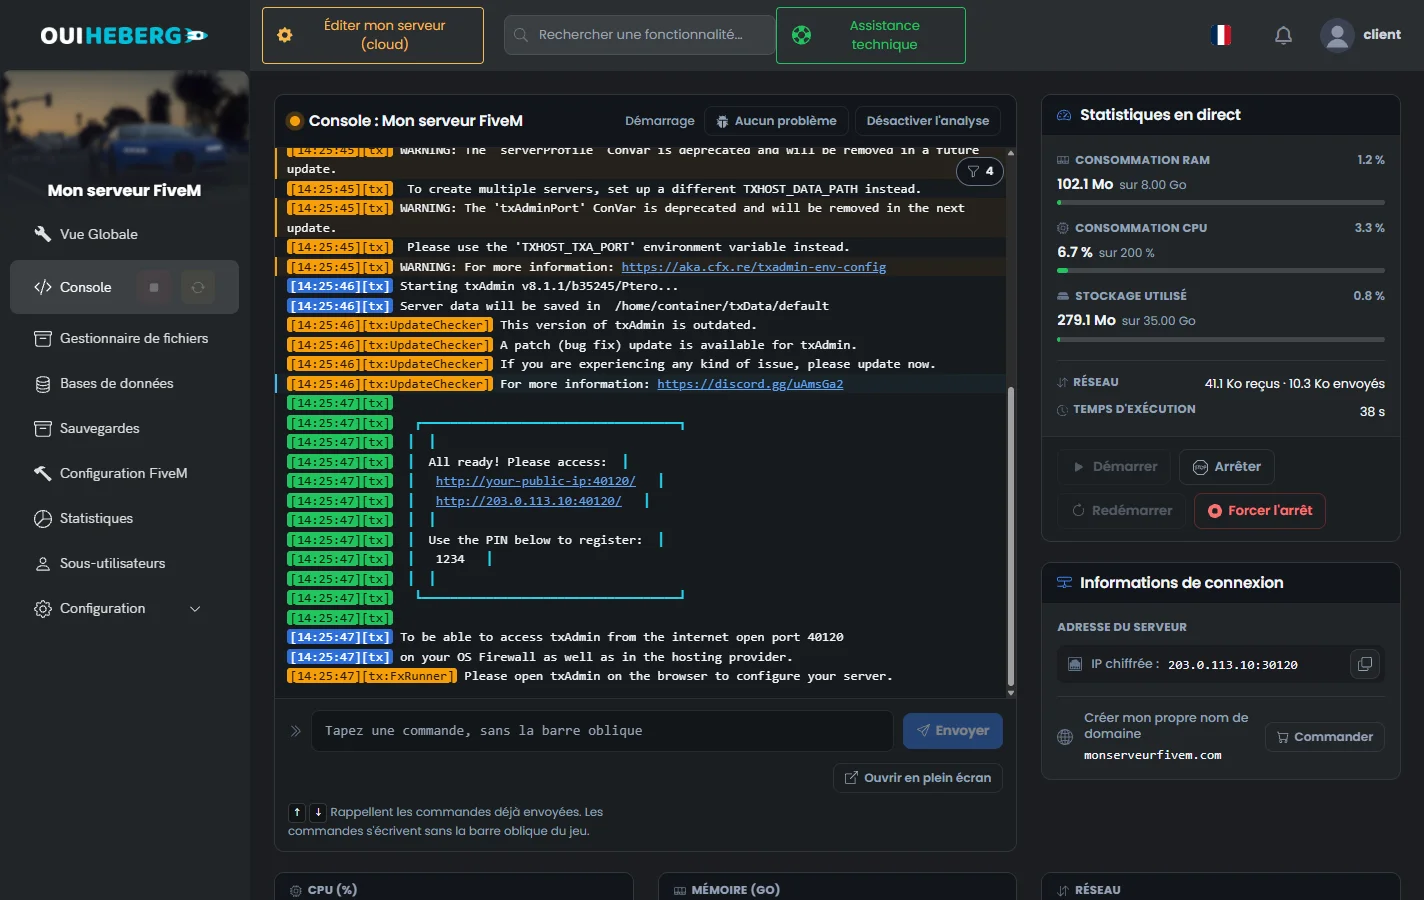
Ces commandes se tapent dans la console du serveur. Dans OuiPanel, ouvrez la Console, écrivez la commande dans le champ « Tapez une commande, sans la barre oblique », puis cliquez sur Envoyer. Dans la console F8 du jeu, elles ne voient pas les permissions du serveur.
Vérifier si un joueur a une permission
test_ace identifier.steam:110000xxxxxx command.kick
La console répond true ou false, sous la forme identifier.steam:110000xxxxxx -> command.kick = true. Le premier argument est un principal complet, avec identifier. devant. Le joueur n'a pas besoin d'être connecté. Vous pouvez aussi tester un groupe, avec test_ace group.admin command.kick.
Lister toutes les permissions actives
list_aces
list_principals
list_aces affiche chaque règle, comme group.admin -> command = ALLOW. list_principals affiche les héritages et les membres des groupes, comme group.admin <- group.moderator.
Suivre chaque vérification
set se_debug true
La console écrit alors le résultat de chaque vérification de droits. Remettez set se_debug false une fois le problème trouvé, car la console se remplit vite.
Résoudre les problèmes courants
Les permissions ne s'appliquent pas
Redémarrez complètement le serveur.
refreshne relit que la liste des ressources, passerver.cfg.Vérifiez chaque identifiant. Il faut le préfixe
identifier.et le bon type (license:,steam:,discord:). La casse, elle, ne compte pas.Utilisez
statuspour voir les identifiants des joueurs connectés, puis testez la ligne avectest_ace.Un script peut lire les droits une seule fois, à la connexion du joueur. Dans le doute, faites-le se reconnecter.
L'ordre des lignes ne compte pas
Vous pouvez écrire add_principal avant ou après add_ace. FiveM vérifie les droits au moment où le joueur agit, quand tout le fichier a déjà été lu. Ces deux blocs donnent le même résultat.
# Joueur déclaré avant le groupe
add_principal identifier.steam:xxx group.admin
add_ace group.admin command allow

# Groupe déclaré avant le joueur
add_ace group.admin command allow
add_principal identifier.steam:xxx group.admin
Un admin est refusé malgré son groupe
Cherchez un deny qui le concerne avec list_aces. Un refus posé sur builtin.everyone, ou sur un groupe dont il hérite, l'emporte sur tous ses allow. Des lignes comme celles-ci bloquent tout le monde, admins compris. Retirez-les.
add_ace builtin.everyone command.restart deny
add_ace builtin.everyone command.stop deny
add_ace builtin.everyone command.exec deny
Conflit avec ESX/QBCore
Si une commande est refusée malgré les bonnes permissions ACE, le script lui-même peut avoir son propre système de vérification. Vérifiez la configuration du script concerné.
Bonnes pratiques de sécurité
Principe du moindre privilège
Ne donnez que les permissions strictement nécessaires.
# Trop large
add_ace group.moderator command allow

# Précis
add_ace group.moderator command.kick allow
add_ace group.moderator command.ban allow
add_ace group.moderator command.warn allow
Protéger les commandes critiques
Réservez restart, stop et exec au groupe du haut. Évitez de donner command en bloc à un groupe dont d'autres héritent. Si vous le faites quand même, retirez-lui les commandes dangereuses avec un deny posé sur ce groupe. Ce refus touchera aussi les groupes qui en héritent.
# Autoriser uniquement les superadmins
add_ace group.superadmin command.restart allow
add_ace group.superadmin command.stop allow
Documentez votre configuration
Commentez votre server.cfg pour vous y retrouver.
# ===== GROUPE ADMIN =====
# Peut gérer les joueurs et les ressources
# Ne peut PAS arrêter/redémarrer le serveur
add_ace group.admin command.kick allow
# ...
Besoin d'aide ?
Ouvrez un ticket depuis Tickets › Ouvrir un ticket, ou depuis la tuile Contacter le support en bas de la fiche de votre serveur dans l'espace client. Vous pouvez aussi poser votre question sur le Discord de OuiHeberg.
Découvrez nos offres d'hébergement GTA V / FiveM dès 2,99 €/mois, serveur prêt en 60 secondes.
Voir les offres →