
 Espace client
Comment héberger WordPress sur un VPS Linux
Un serveur VPS WordPress vous laisse la main sur chaque couche du site, de Nginx à PHP. Ce guide installe WordPress sur un VPS Linux sous Debian 13 ou Ubuntu 24.04, avec Nginx, PHP-FPM et MariaDB. Il couvre la base de données, WP-CLI, le vhost Nginx, HTTPS, OPcache et la protection de l'administration.
Préparer le VPS
Les commandes de ce guide visent Debian 13 et PHP 8.4. Sur Ubuntu 24.04, remplacez 8.4 par 8.3 partout, y compris dans le nom du socket de PHP-FPM. Connectez-vous en SSH avec un compte qui a les droits sudo. Le guide Configurer une clé SSH sur VPS Linux sécurise cet accès.
Versions de PHP et de MariaDB
D'après sa page Requirements, WordPress recommande PHP 8.3 ou plus et MariaDB 10.11 ou plus. MySQL 8.0 convient aussi. Les deux systèmes de ce guide fournissent ces versions dans leurs dépôts.
| Composant | Recommandé par WordPress | Debian 13 | Ubuntu 24.04 |
|---|---|---|---|
| PHP | 8.3 ou plus | 8.4 | 8.3 |
| MariaDB | 10.11 ou plus | 11.8 | 10.11 |
Ressources du VPS
Le tableau donne la mémoire vive conseillée selon le trafic. Il suppose un site classique avec une extension de cache, comme WP Super Cache ou W3 Total Cache.
| Trafic mensuel | RAM conseillée |
|---|---|
| Jusqu'à 10 000 visites | 4 Go |
| De 10 000 à 50 000 visites | 8 Go |
| Plus de 50 000 visites | 16 Go ou plus |
Une boutique WooCommerce, ou un site avec beaucoup de visiteurs simultanés, demande davantage de mémoire. Gardez aussi de la place sur le disque pour les médias et les sauvegardes.
Installer Nginx, PHP et MariaDB
Installez les trois briques et les extensions de PHP utiles à WordPress. Le guide Installer Nginx et PHP-FPM sur un VPS Linux détaille le réglage de cette pile.
# Nginx, MariaDB et curl
sudo apt update
sudo apt install -y nginx mariadb-server curl

# PHP-FPM et ses extensions pour WordPress (Ubuntu 24.04 : remplacez 8.4 par 8.3)
sudo apt install -y php8.4-fpm php8.4-cli php8.4-mysql php8.4-curl \
    php8.4-gd php8.4-imagick php8.4-mbstring php8.4-xml \
php8.4-zip php8.4-intl php8.4-opcache| Paquet | Rôle pour WordPress |
|---|---|
php8.4-fpm | Exécute PHP pour Nginx |
php8.4-cli | PHP en ligne de commande, utilisé par WP-CLI |
php8.4-mysql | Connexion à MariaDB, indispensable |
php8.4-curl | Requêtes HTTP vers d'autres serveurs |
php8.4-gd, php8.4-imagick | Redimensionnement des images envoyées |
php8.4-mbstring | Textes en UTF-8 |
php8.4-xml | Flux RSS et import de contenu |
php8.4-zip | Décompression des extensions et des thèmes |
php8.4-intl | Langues et formats régionaux |
php8.4-opcache | Cache du code PHP compilé |
Vérifiez ensuite PHP et les trois services. La première commande doit afficher PHP 8.4 avec la mention de Zend OPcache. La deuxième doit répondre active trois fois.
php -v
systemctl is-active nginx mariadb php8.4-fpm
Si vous utilisez un pare-feu, ouvrez les ports 80 et 443 comme l'explique le guide Comment configurer le pare-feu UFW sur Ubuntu ou Debian.
Faire pointer le domaine vers le VPS
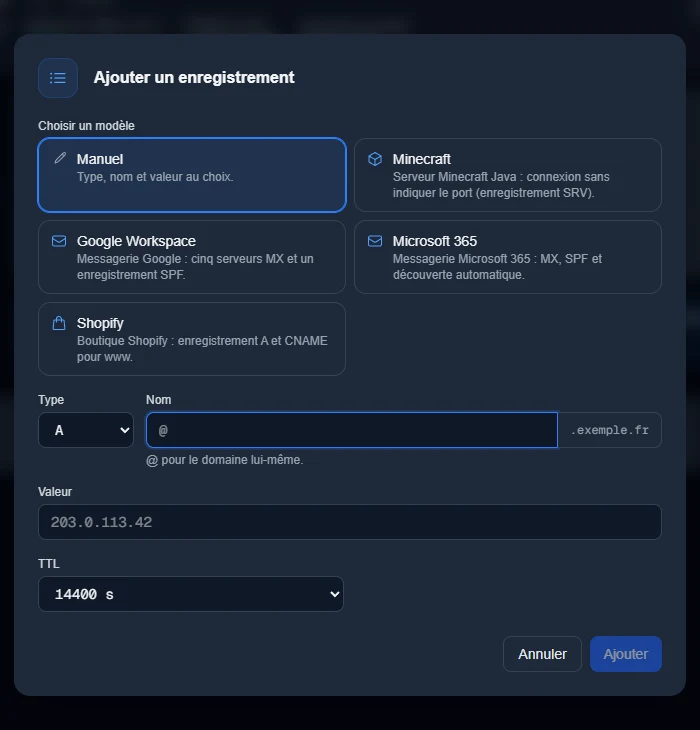
Le site a besoin d'un nom de domaine. Créez deux enregistrements A vers l'adresse affichée dans IP principale, sur la fiche du VPS. L'un porte le nom @, pour le domaine lui-même, l'autre le nom www.
Si votre domaine est chez OuiHeberg, ouvrez l'onglet Zone DNS du domaine et cliquez sur Ajouter. Dans la fenêtre Ajouter un enregistrement, choisissez le Type A, puis remplissez Nom et Valeur. Le guide Comment modifier la zone DNS de son domaine détaille chaque champ.
Créer la base de données
WordPress a besoin d'une base et d'un utilisateur à lui. N'utilisez pas le compte root de MariaDB pour le site.
Sur une installation neuve, lancez d'abord le script de sécurisation de MariaDB. Il retire notamment les comptes anonymes et la base de test, s'ils existent.
sudo mariadb-secure-installationConnectez-vous ensuite à MariaDB. Sur Debian et Ubuntu, sudo suffit, sans mot de passe.
sudo mariadb -u rootCréez la base, l'utilisateur et ses droits. Changez le mot de passe d'exemple. La commande openssl rand -hex 24 en génère un solide.
CREATE DATABASE wordpress_db CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
CREATE USER 'wordpress_user'@'localhost' IDENTIFIED BY 'mot_de_passe_fort';
GRANT ALL PRIVILEGES ON wordpress_db.* TO 'wordpress_user'@'localhost';
FLUSH PRIVILEGES;
EXIT;
Le jeu de caractères utf8mb4 est celui que recommande la documentation d'installation de WordPress. Il gère tout Unicode, emojis compris.
Installer WP-CLI
WP-CLI est l'outil officiel de WordPress en ligne de commande. Il installe, règle et met à jour un site sans passer par le navigateur. Voici la méthode de sa documentation.
# Télécharger WP-CLI
curl -O https://raw.githubusercontent.com/wp-cli/builds/gh-pages/phar/wp-cli.phar

# Vérifier que le fichier fonctionne
php wp-cli.phar --info

# Le rendre exécutable et l'installer sous le nom wp
chmod +x wp-cli.phar
sudo mv wp-cli.phar /usr/local/bin/wp

# Vérifier l'installation
wp --info
La dernière commande affiche la version de WP-CLI et celle de PHP qu'il utilise.
WP-CLI n'est pas obligatoire. Vous pouvez aussi télécharger l'archive sur wordpress.org/download, l'extraire dans le dossier du site et remplir
wp-config.phpà la main. WP-CLI simplifie en revanche les mises à jour.
Installer WordPress avec WP-CLI
Télécharger WordPress
Créez le dossier du site et confiez-le à www-data, l'utilisateur de Nginx et de PHP-FPM. WP-CLI tourne ensuite sous ce compte. Remplacez monsite.fr par votre domaine dans toutes les commandes.
sudo mkdir -p /var/www/monsite.fr
sudo chown -R www-data:www-data /var/www/monsite.fr
cd /var/www/monsite.fr
sudo -u www-data wp core download --locale=fr_FR
L'option --locale choisit la langue du site.
Créer le fichier wp-config.php
Restez dans le dossier du site. Reprenez le nom de la base, l'utilisateur et le mot de passe créés plus haut.
sudo -u www-data wp config create \
  --dbname=wordpress_db \
  --dbuser=wordpress_user \
  --dbpass=mot_de_passe_fort \
  --dbhost=localhost \
  --dbcharset=utf8mb4 \
  --locale=fr_FR
WP-CLI teste la connexion à la base, puis écrit wp-config.php avec des clés de sécurité neuves.
Pour ne pas laisser le mot de passe dans l'historique du shell, remplacez
--dbpass=…par--prompt=dbpass. WP-CLI vous le demande alors.
Lancer l'installation
Cette commande crée les tables et le compte administrateur. Remplacez chaque valeur par la vôtre.
sudo -u www-data wp core install \
  --url=https://monsite.fr \
  --title="Mon site" \
  --admin_user=votre_identifiant \
  --admin_password=mot_de_passe_admin \
  --admin_email=contact@monsite.fr
Évitez admin comme identifiant, c'est le premier nom essayé par les robots. Choisissez un mot de passe d'au moins 16 caractères, avec des majuscules, des chiffres et des symboles. L'adresse en https:// répondra une fois HTTPS activé, deux étapes plus loin.
Configurer Nginx pour WordPress
WordPress demande quelques règles à lui dans le vhost Nginx, pour les permaliens et la sécurité. Créez le fichier du site.
sudo nano /etc/nginx/sites-available/monsite.frCollez cette configuration. Sur Ubuntu 24.04, le socket devient php8.3-fpm.sock.
server {
    listen 80;
    listen [::]:80;
    server_name monsite.fr www.monsite.fr;
    root /var/www/monsite.fr;
    index index.php;

    # Taille maximale des envois (à aligner avec PHP)
    client_max_body_size 64M;

    # Permaliens WordPress
    location / {
        try_files $uri $uri/ /index.php?$args;
    }

    # Aucun script PHP dans le dossier des médias (à garder avant le bloc PHP)
    location ~* ^/wp-content/uploads/.*\.php$ {
        deny all;
    }

    # Traitement PHP par PHP-FPM (Ubuntu 24.04 : php8.3-fpm.sock)
    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.4-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }

    # Bloquer l'accès aux fichiers sensibles
    location ~ /\.(ht|git|env) {
        deny all;
    }

    # Bloquer xmlrpc.php si vous ne l'utilisez pas
    location = /xmlrpc.php {
        deny all;
    }

    # Cache du navigateur pour les fichiers statiques
    location ~* \.(css|js|jpg|jpeg|png|gif|webp|avif|ico|svg|woff|woff2)$ {
        expires 30d;
        add_header Cache-Control "public, no-transform";
    }
}
try_files $uri $uri/ /index.php?$args;fait fonctionner les permaliens. Sans elle, toutes les pages sauf l'accueil répondent en erreur 404.client_max_body_sizefixe la taille maximale d'un envoi. Gardez la même valeur dans PHP, plus bas.Le bloc
wp-content/uploadsrefuse tout script PHP déposé dans le dossier des médias.Le bloc
xmlrpc.phpferme une porte très visée par les robots. Retirez-le si une extension ou un service en a besoin, comme Jetpack.
Activez le site, testez la configuration, puis rechargez Nginx. Le test doit afficher « syntax is ok » et « test is successful ».
sudo ln -s /etc/nginx/sites-available/monsite.fr /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx
Activer HTTPS
Les deux enregistrements A doivent déjà pointer vers le VPS. Certbot obtient alors un certificat de Let's Encrypt et l'ajoute au vhost. S'il propose de rediriger HTTP vers HTTPS, acceptez.
sudo apt install -y certbot python3-certbot-nginx
sudo certbot --nginx -d monsite.fr -d www.monsite.fr

# Tester le renouvellement automatique
sudo certbot renew --dry-run
Le site répond ensuite sur https://monsite.fr, et l'administration sur https://monsite.fr/wp-admin. Le certificat se renouvelle tout seul. Le guide Comment installer un certificat Let's Encrypt avec Certbot couvre les autres cas.
Régler PHP pour WordPress
Régler OPcache
OPcache garde en mémoire le code PHP déjà compilé. Chaque page se calcule ainsi plus vite. Ouvrez son fichier de réglage.
sudo nano /etc/php/8.4/fpm/conf.d/10-opcache.iniSous la ligne zend_extension=opcache.so, vérifiez ces réglages ou ajoutez-les.
opcache.enable=1
opcache.memory_consumption=128
opcache.interned_strings_buffer=8
opcache.max_accelerated_files=10000
opcache.revalidate_freq=2
opcache.validate_timestamps=1
Ce sont les valeurs par défaut de PHP, d'après la documentation d'OPcache. Elles suffisent pour un site. Avec plusieurs sites sur le VPS, augmentez opcache.memory_consumption.
Laissez
opcache.validate_timestamps=1. WordPress modifie ses propres fichiers PHP pendant les mises à jour. Avec0, PHP continuerait d'exécuter l'ancien code.
Augmenter la taille des envois
Alignez la limite d'envoi de PHP sur le client_max_body_size du vhost.
sudo nano /etc/php/8.4/fpm/php.iniModifiez ces trois lignes, ou ajoutez-les.
upload_max_filesize = 64M
post_max_size = 64M
max_execution_time = 120
Redémarrez PHP-FPM pour appliquer les deux fichiers.
sudo systemctl restart php8.4-fpmDans l'administration, Outils › Santé du site signale ensuite une extension PHP manquante.
Protéger l'administration de WordPress
Ces réglages visent les pages de connexion de WordPress. Les blocs location se placent dans le bloc server du vhost. Après chaque modification, testez et rechargez Nginx avec les commandes de la fin de cette section.
Réserver wp-admin à votre adresse IP
Ce réglage est facultatif. Il sert si vous administrez le site depuis une adresse IP fixe. Toute autre adresse se voit alors refuser wp-admin, quel que soit le compte. Remplacez 203.0.113.10 par la vôtre.
# admin-ajax.php reste ouvert, le site public s'en sert
location = /wp-admin/admin-ajax.php {
    include snippets/fastcgi-php.conf;
    fastcgi_pass unix:/run/php/php8.4-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    include fastcgi_params;
}

# wp-admin réservé à votre adresse IP, scripts PHP compris
location ^~ /wp-admin/ {
    # Remplacez par votre adresse IP
    allow 203.0.113.10;
    deny all;

    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.4-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }
}
Le modificateur ^~ compte. Sans lui, les scripts PHP de wp-admin passeraient par le bloc PHP général et échapperaient à la restriction. Certaines extensions appellent aussi admin-post.php depuis le site public. Ouvrez-le de la même façon si un formulaire cesse de fonctionner.
Limiter les tentatives sur wp-login.php
Déclarez d'abord une zone de limitation. Les fichiers de /etc/nginx/conf.d/ sont lus dans le bloc http de nginx.conf.
sudo nano /etc/nginx/conf.d/wp-login-limit.confLe fichier tient en une ligne.
limit_req_zone $binary_remote_addr zone=login:10m rate=1r/m;Ajoutez ensuite ce bloc dans le vhost du site.
location = /wp-login.php {
    limit_req zone=login burst=3 nodelay;
    include snippets/fastcgi-php.conf;
    fastcgi_pass unix:/run/php/php8.4-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    include fastcgi_params;
}
Testez la configuration, puis rechargez Nginx.
sudo nginx -t
sudo systemctl reload nginx
Une adresse IP peut envoyer quelques requêtes rapprochées, puis une seule par minute. Au-delà, Nginx répond par une erreur 503. La prison nginx-limit-req de Fail2ban peut ensuite bannir les adresses qui insistent. Le guide Installer et configurer Fail2ban explique comment l'activer.
Mettre WordPress à jour
WP-CLI met à jour le cœur, les extensions et les thèmes. Faites d'abord une sauvegarde, comme l'explique la section suivante.
cd /var/www/monsite.fr
sudo -u www-data wp core update
sudo -u www-data wp core update-db
sudo -u www-data wp plugin update --all
sudo -u www-data wp theme update --all

# Mettre à jour WP-CLI lui-même
sudo wp cli update
La commande wp core update-db met la base à niveau après une nouvelle version de WordPress. La dernière ligne met à jour WP-CLI lui-même.
Sauvegarder le site
Un site WordPress tient en deux parties, ses fichiers et sa base de données. Sauvegardez les deux dans un dossier situé hors du site.
# Dossier des sauvegardes, hors du site et réservé à root
sudo mkdir -p /var/backups/wordpress
sudo chmod 700 /var/backups/wordpress

# Base de données
cd /var/www/monsite.fr
sudo -u www-data wp db export - | sudo tee /var/backups/wordpress/db-$(date +%F).sql > /dev/null

# Fichiers du site
sudo tar -czf /var/backups/wordpress/files-$(date +%F).tar.gz -C /var/www monsite.fr
Ne déposez jamais l'export de la base dans le dossier du site. N'importe qui pourrait le télécharger, avec les comptes et l'empreinte de leurs mots de passe.
Placez ces commandes dans un script lancé chaque jour par cron. Ces copies restent sur le VPS. Pour en garder une ailleurs, suivez le guide Comment utiliser Rclone sur un VPS Linux.
La sauvegarde automatique du VPS entier est une option payante. Elle fait chaque nuit une copie complète du serveur, conservée en dehors de celui-ci. Vous choisissez le nombre de copies gardées. La restauration se lance depuis l'onglet Sauvegardes de la fiche du VPS. Le guide Comment activer la sauvegarde automatique d'un VPS explique comment l'ajouter.
Aller plus loin
Plusieurs sites WordPress peuvent partager le VPS. Chacun reçoit son vhost, sa base et son utilisateur MariaDB. Comptez de 256 à 512 Mo de RAM par site actif avec OPcache. Le guide Héberger plusieurs sites sur un VPS avec Nginx donne aussi à chaque site son pool PHP-FPM.
Votre site tourne déjà sur un hébergement mutualisé ? Le guide Migrer un site d'un hébergement mutualisé vers un VPS détaille le transfert des fichiers, de la base et du DNS.
Besoin d'aide ?
Ouvrez un ticket depuis Tickets › Ouvrir un ticket, ou depuis la tuile Contacter le support en bas de la fiche du VPS. Vous pouvez aussi poser votre question sur le Discord de OuiHeberg.
Accès root, choix de la distribution et gestion depuis l'espace client OuiHeberg.
Voir les offres →