 Espace client

France
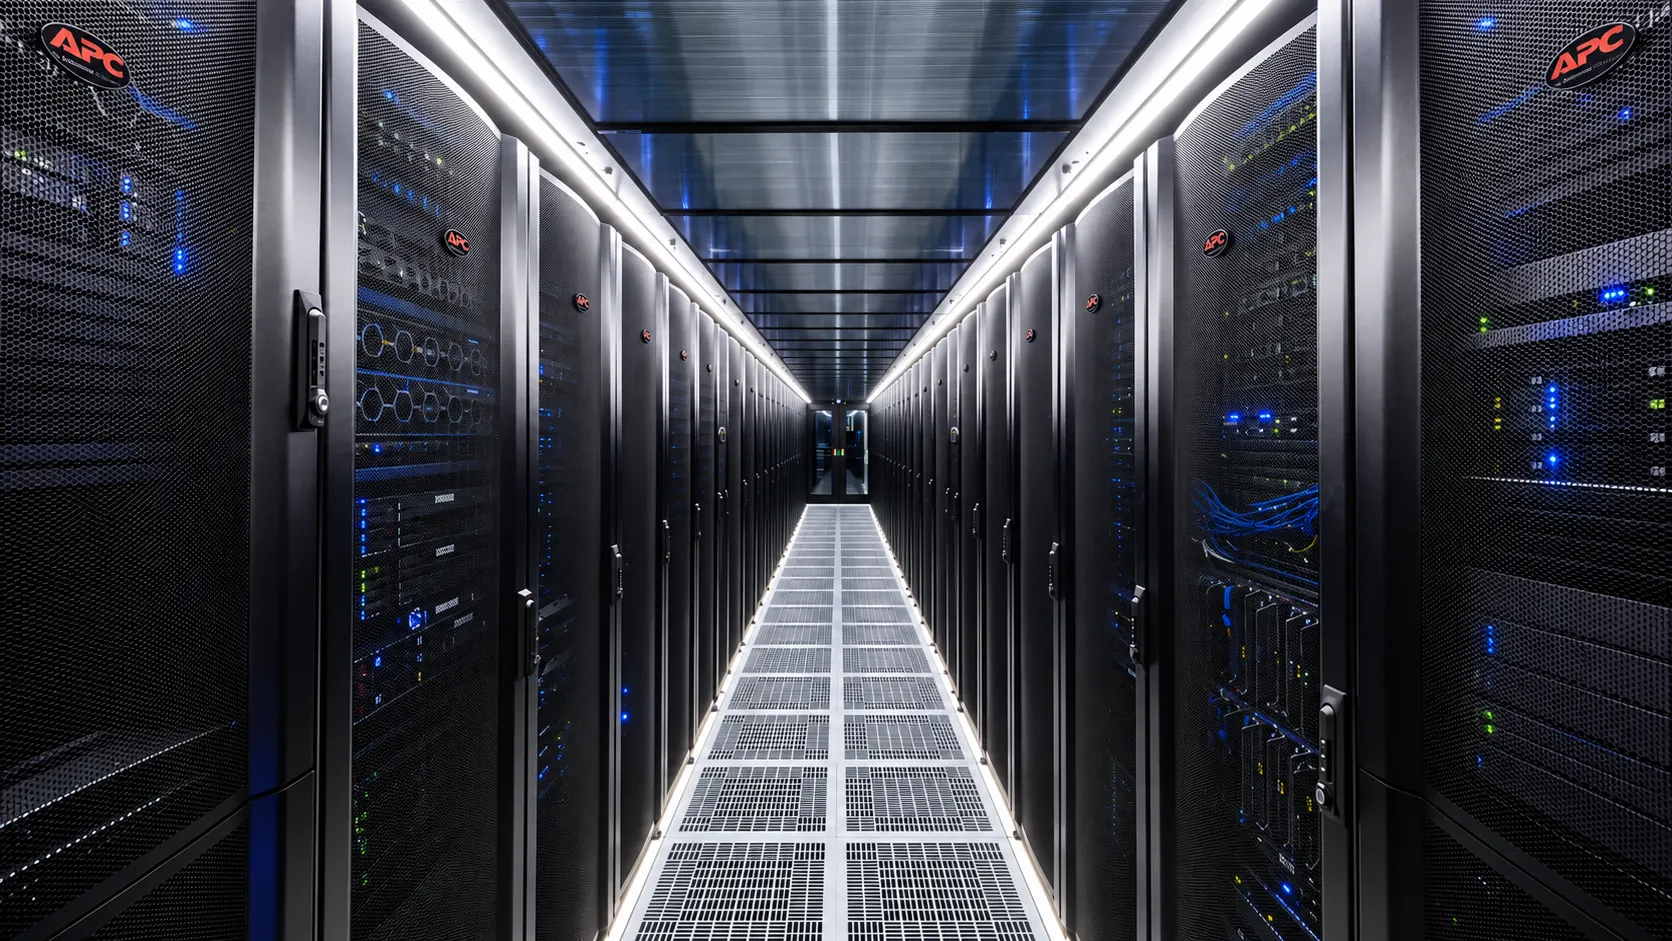
Digital Realty Marseille MRS1-3Porte d'entrée des câbles sous-marins vers l'Afrique, le Moyen-Orient et l'Asie. Latence minimale vers la France, l'Espagne et l'Italie.
Peering : France-IX
Annoncez vos préfixes sur notre réseau, en cross-connect fibre ou en tunnel GRE, à Marseille, Francfort ou Amsterdam. Le trafic est nettoyé en amont, avant d'atteindre vos équipements. Devis sous 24 h, sans engagement.
Trois choix suffisent à cadrer l'offre. Le reste se règle avec un ingénieur réseau, sous 24 h.
Localisation
Mode de livraison
Bande passante engagée1 Gbps
Session BGP
Les trois sites sont interconnectés sur notre backbone et protégés par la même infrastructure de mitigation.
Porte d'entrée des câbles sous-marins vers l'Afrique, le Moyen-Orient et l'Asie. Latence minimale vers la France, l'Espagne et l'Italie.

Le plus grand point d'échange au monde. Connectivité internationale et redondance pour vos services exposés à l'Europe du Nord et de l'Est.

Au cœur de l'un des plus grands hubs Internet d'Europe. Faible latence vers le Benelux, le Royaume-Uni et la Scandinavie.
Beaucoup de clients commencent en GRE pour valider, puis basculent en cross-connect quand le trafic le justifie. Les deux coexistent.
La détection est permanente sur nos routeurs de bordure. Dès qu'une anomalie dépasse votre profil de trafic, le préfixe visé est dérouté vers les centres de nettoyage, le flux légitime continue, et vos liens ne voient jamais l'attaque. Aucune action de votre côté, aucune coupure.
Profils par défaut pour le web, les jeux et la VoIP. Règles personnalisées sur demande, selon les ports, les débits et la géographie de votre trafic.
Full-table ou default-route, IPv4 et IPv6, communities pour piloter vos annonces. Pas d'ASN ? On vous accompagne auprès du RIPE NCC.
Transit redondant et peering aux principaux points d'échange. Une panne amont ne se voit pas chez vous.
Débit engagé, augmentation à la demande sans nouveau contrat.
Graphes de trafic et alertes en temps réel. Accès Looking Glass public.
Engagement contractuel sur la disponibilité du lien.
Pas de premier niveau : vous parlez à l'équipe qui opère l'AS208226, en français, jour et nuit.
Vous avez vos baies à Marseille, Francfort ou Amsterdam et voulez un transit protégé sans monter votre propre mitigation.
Serveurs de jeu et voix exposés aux attaques quotidiennes : profils anti-DDoS jeu, latence stable.
Sortie Internet d'un siège ou d'un datacenter privé, avec vos propres IP et un SLA.
Qualité de service et filtrage des floods SIP/RTP, sans gigue ajoutée.
Vous décrivez le besoin (ci-dessus ou par le formulaire de contact). Un ingénieur vous rappelle.
Proposition détaillée sous 24 h : débit, mode, site, SLA. Sans engagement.
Cross-connect commandé au datacenter (moins de 48 h) ou tunnel GRE configuré avec vos IP (quelques heures).
Session établie, préfixes annoncés, mitigation active. Accès monitoring.
BGP, mitigation, livraison, tarification.
C'est le service qui relie votre infrastructure à l'ensemble d'Internet via notre réseau. Nous annonçons vos routes vers les opérateurs et points d'échange depuis Marseille, Francfort et Amsterdam, avec protection anti-DDoS intégrée et bande passante garantie.
Une mitigation mutualisée jusqu'à 3 Tbps, automatique et en temps réel. Les attaques volumétriques sont filtrées en amont, sans intervention ni coupure. Des règles personnalisées peuvent être définies selon votre profil de trafic.
Oui, en full-table ou default-route, IPv4 et IPv6. Sans ASN ni bloc d'adresses, nos équipes vous accompagnent dans les démarches auprès du RIPE NCC.
Le cross-connect est une liaison physique dédiée dans le datacenter, avec une latence minimale et un débit maximal, pour la production. Le GRE est virtuel, déployable en quelques heures depuis n'importe où, pour les tests, les POC ou un démarrage immédiat. On peut passer de l'un à l'autre.
Quelques heures en GRE. Moins de 48 h pour un cross-connect fibre après validation, le temps de provisionner le lien dans le datacenter.
Sur devis, selon le débit engagé, le mode de livraison et le site. Proposition détaillée sous 24 h, sans engagement. La bande passante évolue ensuite à la demande, avec un SLA de 99,9 % minimum.
Hébergez vos serveurs dans notre datacenter de Marseille, au MRS2 de Digital Realty.
Machines physiques livrées avec anti-DDoS 3 Tbps et bande passante garantie.
Annoncez vos propres préfixes IPv4 et IPv6 depuis un VPS, sur le réseau AS208226.
Digital Realty MRS1-3, Equinix FR5, Digital Realty AMS5 : qui nous sommes et où nous opérons.
Devis gratuit sous 24 h, sans engagement. Envoyez votre ASN et vos préfixes, on revient avec une proposition et un planning.