
 Area cliente
Bloccare gli attacchi brute force RDP su Windows Server con IPBan (2026)
Un VPS Windows con la porta RDP 3389 aperta riceve ogni giorno migliaia di tentativi di accesso lanciati da bot. Questa guida ti mostra come bloccare gli attacchi brute force RDP su Windows Server in tre passaggi, con IPBan come strumento principale. Prima rafforzi RDP e gli account, poi banni in automatico gli indirizzi che insistono e infine nascondi RDP dietro una VPN. Queste protezioni le configuri tu, in Windows Server 2025, il sistema consegnato sui VPS Windows di OuiHeberg.
Riconoscere un attacco brute force in corso
Windows registra ogni accesso fallito nel registro Security, con l'ID evento 4625. Esegui i comandi seguenti in PowerShell come amministratore.
Contare gli accessi falliti
# Numero di accessi falliti nelle ultime 24 ore
Get-WinEvent -FilterHashtable @{LogName='Security'; ID=4625; StartTime=(Get-Date).AddDays(-1)} |
    Measure-Object | Select-Object -ExpandProperty Count
Oltre qualche decina di fallimenti al giorno, il tuo VPS è preso di mira.
Vedere gli indirizzi che attaccano
Get-WinEvent -FilterHashtable @{LogName='Security'; ID=4625} -MaxEvents 1000 |
    ForEach-Object {
        $xml = [xml]$_.ToXml()
        $xml.Event.EventData.Data | Where-Object { $_.Name -eq 'IpAddress' } | Select-Object -ExpandProperty '#text'
    } |
    Where-Object { $_ -and $_ -ne '-' } |
    Group-Object | Sort-Object Count -Descending | Select-Object -First 20
Ottieni i 20 indirizzi più attivi con il numero dei loro tentativi. Un indirizzo con più di 50 tentativi è chiaramente malevolo.
Vedere gli account presi di mira
Get-WinEvent -FilterHashtable @{LogName='Security'; ID=4625} -MaxEvents 1000 |
    ForEach-Object {
        $xml = [xml]$_.ToXml()
        $xml.Event.EventData.Data | Where-Object { $_.Name -eq 'TargetUserName' } | Select-Object -ExpandProperty '#text'
    } |
    Group-Object | Sort-Object Count -Descending | Select-Object -First 20
Nomi come Administrator, admin o account inesistenti indicano un brute force alla cieca, il caso più comune. I bot provano elenchi di password note. Se ne trovano una giusta, spesso creano un account amministratore discreto, disattivano Windows Defender e installano un miner di criptovalute o un ransomware.
Rafforzare RDP e gli account di Windows
Queste impostazioni di base vengono prima di qualsiasi strumento. Nessun software anti brute force compensa la loro assenza.
Richiedere NLA
NLA (Network Level Authentication) richiede l'autenticazione prima dell'apertura della sessione RDP. Senza NLA, l'attaccante vede la schermata di accesso e prova molto più in fretta.
# Richiedere NLA (registro)
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" `
    -Name "UserAuthentication" -Value 1
Puoi anche usare sysdm.cpl. Le voci di Windows sono citate in inglese, la lingua del sistema consegnato. Nella scheda Remote, seleziona la casella che consente solo connessioni con autenticazione a livello di rete.
Sostituire l'account Administrator
L'account Administrator è il bersaglio preferito dei bot. Crea prima un altro account amministratore, con un nome difficile da indovinare.
$pw = Read-Host -AsSecureString "Password del nuovo account"
New-LocalUser -Name "ops-7421" -Password $pw
# S-1-5-32-544 = gruppo Administrators, qualunque sia la lingua di Windows
Add-LocalGroupMember -SID "S-1-5-32-544" -Member "ops-7421"
Accedi in RDP con questo nuovo account per verificare che funzioni. Poi rinomina l'account Administrator.
$adminSID = "S-1-5-21-*-500"
$adminAccount = Get-LocalUser | Where-Object { $_.SID -like $adminSID }
Rename-LocalUser -Name $adminAccount.Name -NewName "Admin_$(Get-Random -Maximum 9999)"
Meglio ancora, disattivalo.
Disable-LocalUser -Name "Administrator"Prima di disattivare Administrator, verifica che il nuovo account apra una sessione RDP. Altrimenti resti chiuso fuori dal VPS. La sezione Password dell'area clienti mostra la password dell'account Administrator, quindi conserva tu le credenziali del nuovo account.
Bloccare gli account dopo vari fallimenti
Dopo 5 fallimenti, l'account resta bloccato 30 minuti. L'impostazione si trova in secpol.msc, sotto Account Policies › Account Lockout Policy.
| Parametro | Valore consigliato |
|---|---|
| Account lockout threshold | 5 tentativi |
| Account lockout duration | 30 minuti |
| Reset account lockout counter after | 30 minuti |
Lo stesso criterio da riga di comando.
net accounts /lockoutthreshold:5 /lockoutduration:30 /lockoutwindow:30Imporre password lunghe
net accounts /minpwlen:14 /maxpwage:90 /minpwage:1 /uniquepw:5Questo comando impone almeno 14 caratteri, un cambio ogni 90 giorni e un giorno tra due cambi, e vieta di riutilizzare le ultime 5 password. Insieme al blocco degli account, una password così lunga rende il brute force impraticabile.
Cambiare la porta RDP
Una porta RDP diversa da 3389 non ferma un attaccante che punta al tuo server. Toglie però gran parte del rumore delle scansioni automatiche. La guida Cambiare la porta RDP su un VPS Windows Server spiega il metodo, regola del firewall compresa.
Limitare RDP ai tuoi indirizzi IP
Ti colleghi sempre dagli stessi indirizzi (ufficio, VPN, IP fisso)? Autorizza solo quelli su RDP.
# Sostituisci con i tuoi indirizzi autorizzati
$allowedIPs = "203.0.113.42", "198.51.100.10"
Get-NetFirewallRule -DisplayName "*Remote Desktop*" | ForEach-Object {
    Set-NetFirewallRule -Name $_.Name -RemoteAddress $allowedIPs
}
È la misura più efficace. Una connessione da qualsiasi altro indirizzo viene scartata prima di raggiungere il servizio RDP. Su un Windows installato in italiano le regole si chiamano «Desktop remoto»: adatta il filtro. Per il resto del firewall, segui Come aprire una porta su un VPS Windows. Se il tuo indirizzo cambia spesso, usa piuttosto una VPN, come descritto più avanti.
Bannare gli indirizzi in automatico con IPBan
Nonostante queste impostazioni, i bot continuano a provare. Uno strumento di ban automatico individua gli indirizzi che accumulano fallimenti e li blocca nel firewall di Windows.
Scegliere uno strumento
| Strumento | Licenza | Manutenzione | Tipo | Nota |
|---|---|---|---|---|
| IPBan (DigitalRuby) | Gratuito, versione Pro a pagamento | Attiva | Servizio di Windows | Il più diffuso, sorveglia anche OpenSSH, SQL Server e MySQL |
| Fail2Ban4Win (Aldaviva) | Gratuito, MIT | Attiva | Servizio di Windows | Leggero, richiede .NET Framework 4.7.2, già presente in Windows Server 2025 |
| EZWinBan (neil-sabol) | Gratuito | Rara dal 2021 | Script PowerShell e attività pianificata | Semplice, per un piccolo server |
| wail2ban (glasnt) | Gratuito | Abbandonata | Script PowerShell | Repository archiviato, da evitare |
| EvlWatcher | Gratuito | Attiva | Servizio di Windows | Buono, meno documentato |
| RDPGuard | A pagamento | Attiva | Servizio di Windows | Copre anche FTP, SMTP e SQL |
La versione gratuita di IPBan copre la maggior parte delle esigenze. Fail2Ban4Win è l'alternativa interamente libera.
Installare IPBan
Apri PowerShell come amministratore ed esegui il comando di installazione indicato nel repository ufficiale di IPBan.
$ProgressPreference = 'SilentlyContinue'; [Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; iex ((New-Object System.Net.WebClient).DownloadString('https://raw.githubusercontent.com/DigitalRuby/IPBan/master/IPBanCore/Windows/Scripts/install_latest.ps1'))Lo script scarica l'ultima versione e la installa come servizio di Windows, avviato in automatico all'accensione. Controlla che il servizio sia in esecuzione.
Get-Service -Name IPBanLa colonna Status deve mostrare Running.
Configurare IPBan
Il file di configurazione si trova qui.
C:\Program Files\IPBan\ipban.configEcco le impostazioni essenziali. Ogni opzione del file è commentata.
<!-- Tentativi falliti prima del ban -->
<add key="FailedLoginAttemptsBeforeBan" value="5"/>

<!-- Durata del ban (GG:HH:MM:SS), qui 1 giorno -->
<add key="BanTime" value="01:00:00:00"/>

<!-- Tempo dopo l'ultimo fallimento prima che il contatore torni a zero -->
<add key="ExpireTime" value="01:00:00:00"/>

<!-- Frequenza delle attività del servizio, lascia il valore predefinito -->
<add key="CycleTime" value="00:00:00:15"/>

<!-- Indirizzi mai bannati (i tuoi indirizzi di gestione) -->
<add key="Whitelist" value="203.0.113.42,198.51.100.0/24"/>

<!-- Indirizzi sempre bannati -->
<add key="Blacklist" value=""/>
BanTime fissa la durata del ban. ExpireTime non la regola: indica per quanto tempo IPBan ricorda i fallimenti di un indirizzo. Aggiungi tutti i tuoi indirizzi di gestione in Whitelist. Riavvia il servizio dopo ogni modifica.
Restart-Service IPBanImpostazioni consigliate secondo l'uso del server.
| Uso | Fallimenti prima del ban | Durata del ban |
|---|---|---|
| Server personale o di sviluppo | 5 | 1 giorno |
| Server di produzione esposto | 3 | 7 giorni |
| Server critico | 2 | 30 giorni |
| Bastion o server unico | 1 | 365 giorni |
Una durata da 30 a 90 giorni è un buon compromesso. I bot cambiano spesso indirizzo, e un elenco conservato all'infinito diventa pesante.
Vedere e sbloccare gli indirizzi
IPBan crea regole del firewall il cui nome inizia con IPBan_Block. Questi comandi elencano gli indirizzi bannati e seguono il log in tempo reale.
cd "C:\Program Files\IPBan"
.\DigitalRuby.IPBan.exe list

# Indirizzi presenti nelle regole di blocco del firewall
Get-NetFirewallRule -DisplayName "IPBan_Block*" |
    Get-NetFirewallAddressFilter |
    Select-Object -ExpandProperty RemoteAddress

# Log del servizio, in tempo reale
Get-Content "C:\Program Files\IPBan\logfile.txt" -Tail 50 -Wait
Per sbloccare un indirizzo bannato per errore, usa il comando unban. Perché non venga mai più bannato, aggiungilo anche in Whitelist, poi riavvia il servizio.
cd "C:\Program Files\IPBan"
.\DigitalRuby.IPBan.exe unban 203.0.113.42
IPBan resta leggero. Legge il registro eventi e aggiunge regole al firewall di Windows, che gestisce senza fatica decine di migliaia di indirizzi.
Bannare senza strumenti esterni con uno script PowerShell
Non vuoi installare servizi di terze parti? Questo script autonomo legge gli eventi 4625 e blocca ogni indirizzo che supera una soglia di fallimenti in un'ora. Salvalo come C:\Scripts\AutoBanRDP.ps1.
# === Auto-ban RDP (senza dipendenze) ===
param(
    [int]$Threshold = 10,       # Fallimenti prima del ban
    [int]$WindowHours = 1,      # Finestra di conteggio, in ore
    [int]$BanDays = 7           # Durata annotata nel log, in giorni
)

$ruleName = "AutoBan_RDP"
$startTime = (Get-Date).AddHours(-$WindowHours)

# Raccogliere gli indirizzi oltre la soglia
$attackers = Get-WinEvent -FilterHashtable @{
    LogName   = 'Security'
    ID        = 4625
    StartTime = $startTime
} -ErrorAction SilentlyContinue | ForEach-Object {
    $xml = [xml]$_.ToXml()
    $ip = ($xml.Event.EventData.Data | Where-Object { $_.Name -eq 'IpAddress' }).'#text'
    if ($ip -and $ip -ne '-' -and $ip -ne '::1' -and $ip -ne '127.0.0.1') { $ip }
} | Group-Object | Where-Object { $_.Count -ge $Threshold } | Select-Object -ExpandProperty Name

if (-not $attackers) {
    Write-Host "Nessun indirizzo da bannare (soglia = $Threshold in $WindowHours h)." -ForegroundColor Green
    return
}

# Aggiornare la regola esistente o crearla
$existingRule = Get-NetFirewallRule -DisplayName $ruleName -ErrorAction SilentlyContinue
if ($existingRule) {
    $currentIPs = ($existingRule | Get-NetFirewallAddressFilter).RemoteAddress
    $allIPs = ($currentIPs + $attackers) | Sort-Object -Unique
    Set-NetFirewallRule -DisplayName $ruleName -RemoteAddress $allIPs
} else {
    New-NetFirewallRule -DisplayName $ruleName `
        -Direction Inbound -Action Block `
        -RemoteAddress $attackers `
        -Description "Auto-ban RDP $(Get-Date -Format 'yyyy-MM-dd HH:mm')"
}

Write-Host "$($attackers.Count) indirizzo/i bannato/i: $($attackers -join ', ')" -ForegroundColor Yellow

# Annotare ogni ban e la sua data di scadenza
$logPath = "C:\Scripts\AutoBanRDP.log"
$attackers | ForEach-Object {
    "$(Get-Date -Format 'yyyy-MM-dd HH:mm:ss')`tBAN`t$_`tEXPIRE=$((Get-Date).AddDays($BanDays))" | Out-File -Append $logPath
}
Pianificalo ogni 15 minuti con un'attività eseguita dall'account SYSTEM.
$action = New-ScheduledTaskAction -Execute "powershell.exe" `
    -Argument "-NoProfile -ExecutionPolicy Bypass -File C:\Scripts\AutoBanRDP.ps1"
$trigger = New-ScheduledTaskTrigger -Once -At (Get-Date) `
    -RepetitionInterval (New-TimeSpan -Minutes 15) `
    -RepetitionDuration (New-TimeSpan -Days 365)
Register-ScheduledTask -TaskName "AutoBanRDP" `
    -Action $action -Trigger $trigger `
    -User "SYSTEM" -RunLevel Highest -Force
Regola $Threshold, $WindowHours e $BanDays secondo la tua tolleranza. Lo script non ha dipendenze, il suo codice si legge per intero e tiene un log locale.
Ha anche dei limiti.
Non sblocca da solo.
$BanDaysserve solo al log, la rimozione va scritta a parte.Sorveglia solo RDP, tramite l'evento 4625.
Oltre 10.000 indirizzi, la regola del firewall diventa pesante. Passa allora a IPBan.
Non esporre più RDP su Internet
I passaggi precedenti riducono molto il rischio. La vera protezione consiste nel non mostrare più RDP. Tre architetture lo permettono.
Una VPN davanti a RDP
Installa un server WireGuard o OpenVPN sul VPS o su una macchina posta davanti. Chiudi RDP a tutto tranne che all'indirizzo interno della VPN. Ti colleghi prima alla VPN, poi in RDP come in una rete locale. RDP diventa invisibile da Internet, e l'elenco degli indirizzi autorizzati non deve più seguire i tuoi spostamenti. Per una VPN su un VPS Linux posto davanti, segui Come installare un server VPN WireGuard su un VPS Linux.
Un RD Gateway
Soluzione nativa di Microsoft, il Gateway Desktop remoto inoltra le tue sessioni RDP via HTTPS, sulla porta 443. Basta il client RDP abituale, il traffico è cifrato e il gateway si integra con Active Directory. In cambio richiede licenze RDS e più configurazione.
Un bastion host
Un server «bastion» minimale, raggiungibile solo via SSH o RDP con chiave, raccoglie tutte le tue connessioni. Gli altri server accettano RDP solo da lui. Tra VPS di OuiHeberg nella stessa località, questo traffico può passare da una rete privata, come spiega la guida Come collegare due VPS con una rete privata. Questa architettura conviene da tre o cinque server in su.
Recuperare l'accesso con la console dell'area clienti
Una regola del firewall troppo severa o un account bloccato possono chiuderti fuori da RDP. La console dell'area clienti mostra lo schermo del VPS senza passare da RDP, quindi non dipende dal firewall di Windows.
In I miei servizi, apri la scheda del VPS.
Clicca sul pulsante blu Console, in alto a destra.
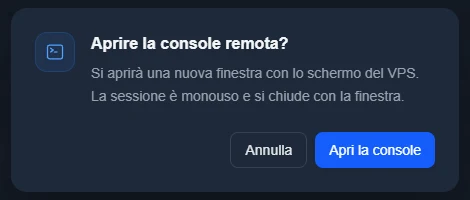
Compare la finestra Aprire la console remota?. Clicca su Apri la console.
Accedi, poi correggi o disattiva la regola in questione. La guida Come gestire il tuo VPS dall'area clienti descrive la console in dettaglio.
Verificare l'efficacia e sorvegliare il VPS
Misurare il risultato
Un giorno dopo la configurazione, rilancia i comandi di diagnosi dell'inizio. I fallimenti 4625 devono scendere sotto il centinaio al giorno, ogni indirizzo deve provare solo da una a tre volte e l'elenco di IPBan deve crescere con regolarità.
Ricevere un avviso in caso di attacco massiccio
Questo script, da pianificare ogni ora, invia un'e-mail oltre i 500 fallimenti in un'ora.
$count = (Get-WinEvent -FilterHashtable @{
    LogName='Security'; ID=4625; StartTime=(Get-Date).AddHours(-1)
} -ErrorAction SilentlyContinue | Measure-Object).Count

if ($count -gt 500) {
    Send-MailMessage -From "alerts@tuodominio.it" -To "admin@tuodominio.it" `
        -Subject "Attacco RDP in corso: $count tentativi in 1 h" `
        -Body "VPS preso di mira. Controllare IPBan e i log." `
        -SmtpServer "smtp.tuofornitore.it"
}
Microsoft considera obsoleto Send-MailMessage, perché non garantisce una connessione cifrata al server SMTP. Usa un server SMTP che accetta TLS, oppure invia l'avviso a un webhook con Invoke-RestMethod.
Controllare gli account ogni settimana
Get-LocalUser | Where-Object { $_.Enabled -eq $true } | Format-Table Name, LastLogon, DescriptionCerca gli account comparsi di recente che non riconosci.
Verificare che il VPS non sia stato compromesso
# Account locali: ogni account che non hai creato è sospetto
Get-LocalUser

# Attività pianificate: cerca script sconosciuti
Get-ScheduledTask | Where-Object { $_.TaskPath -notlike '\Microsoft\*' }

# Processi: cerca miner (xmrig, ethminer) o nomi sconosciuti
Get-Process | Sort-Object CPU -Descending | Select-Object -First 15
Guarda anche i registri Application e System, alla ricerca di installazioni inattese. In caso di dubbio serio, reinstalla il VPS. Un server compromesso non si pulisce, si sostituisce. La guida Come gestire il tuo VPS dall'area clienti spiega la reinstallazione dall'area clienti.
Hai bisogno di aiuto?
Apri un ticket da Ticket › Aprire un ticket, oppure dal riquadro Contatta il supporto in fondo alla scheda del VPS. Nel campo Servizio interessato, scegli il VPS per far risparmiare tempo al team. Puoi anche fare la tua domanda sul Discord di OuiHeberg.
Windows Server 2025 con licenza inclusa, Desktop remoto e gestione dall'area clienti.
Vedi le offerte →